Written by WizLANSCOPE編集部
目 次
クラウドセキュリティとは、クラウドサービスを安全に利用するために実施する、データ保護や不正アクセス防止などのセキュリティ対策の総称です。
クラウドサービスは、場所を問わずデータの保存や情報共有ができるなど、業務効率化や柔軟な働き方を実現できる一方で、情報漏洩や不正アクセス、設定不備によるデータ流出などのセキュリティリスクも伴います。
そのため、クラウドサービスを安全に運用するには、適切なセキュリティ対策を継続的に実施することが重要です。
本記事では、総務省が公表しているクラウドセキュリティガイドラインの概要をはじめ、クラウドサービスに起因する情報漏洩の事例や、企業・組織が実施すべきセキュリティ対策について解説します。
▼本記事でわかること
- クラウドセキュリティガイドラインの概要
- クラウドサービスに起因する情報漏洩の事例
- 企業・組織が実施すべきクラウドセキュリティ対策
クラウドサービスを業務で利用している企業・組織の方や、クラウド環境のセキュリティ強化を検討している方は、ぜひ参考にしてください。
情報システム担当者 1,000人に聞いた!
“IT資産管理ツールのクラウド移行”実態調査
8割以上のユーザーが「クラウドIT資産管理ツール」の導入を検討していると回答しています。
クラウドセキュリティとは
クラウドセキュリティとは、クラウド環境における情報セキュリティ対策全般を指す言葉です。
簡単に言えば、クラウドサービス上に保存されたデータやシステムを、不正アクセスやサイバー攻撃、情報漏洩などのリスクから保護するための対策を意味します。
近年は、リモートワークの普及やDXの推進を背景に、企業・組織におけるクラウドサービスの利用が急速に拡大しています。
一方で、クラウドサービスの利用拡大に伴い、クラウド環境を狙ったサイバー攻撃や、設定不備・アカウント管理の不備に起因する情報漏洩インシデントも増加しています。
例えば、以下のようなケースが代表的です。
- クラウドサービスの共有設定ミスにより、本来は社内限定のデータが社外から閲覧できる状態になっていた
- 多要素認証(MFA)が設定されておらず、認証情報の漏洩によって不正アクセスを受けた
- 退職者や異動者のアカウントが削除されず、不正にアクセスされた
こうしたクラウド特有のセキュリティリスクに対応するため、総務省は「クラウドセキュリティガイドライン」を公表し、企業・組織に対して適切なセキュリティ対策や運用管理の実施を推奨しています。
クラウドサービスの種類とセキュリティの責任範囲
クラウドサービスは、提供される機能によって 「SaaS」「PaaS」「IaaS」 の3種類に分類されます。
これらは提供されるサービス内容だけでなく、利用者(企業・組織)とサービス事業者が担うセキュリティの責任範囲も異なります。
そのため、クラウドサービスを安全に利用するためには、それぞれのサービスモデルにおける責任範囲を理解し、自社が管理すべきセキュリティ対策を適切に実施することが重要です。
ここでは、それぞれの特徴と責任範囲について解説します。
SaaS
SaaS(Software as a Service)は、クラウド上でソフトウェアを提供するサービスです。
代表例として、Microsoft 365 や Google Workspace、Salesforce などが挙げられます。
利用者は、インターネット経由でサービスへアクセスし、アプリケーションを利用します。
SaaSでは、アプリケーションやOS、ミドルウェア、インフラの保護はサービス事業者が担当します。
一方、利用者は、データの管理やアクセス権限の設定、アカウント管理、多要素認証(MFA)の設定などを適切に行う責任があります。
PaaS
PaaS(Platform as a Service)は、アプリケーションを開発・実行するためのプラットフォームを提供するサービスです。
サービス事業者がサーバーやネットワーク、OS、ミドルウェアなどを提供し、利用者はその環境上でアプリケーションを開発・運用できます。
PaaSでは、データやアプリケーションの管理は利用者の責任となるため、アプリケーションの脆弱性対策やセキュリティ設定を適切に実施する必要があります。
IaaS
IaaS(Infrastructure as a Service)は、サーバーやストレージ、ネットワークなどのインフラリソースを提供するサービスです。
利用者は、提供された仮想サーバー上でOSやミドルウェア、アプリケーションを自由に構築・運用できます。
そのため、IaaSでは利用者が担う責任範囲が最も広くなります。
データやアプリケーションだけでなく、OSやミドルウェアの更新、セキュリティパッチの適用、アクセス制御なども利用者が実施しなければなりません。
クラウドサービスを安全に利用するためには、それぞれのサービスモデルにおける責任範囲を理解し、自社が管理すべきセキュリティ対策を適切に実施することが重要です。
クラウド利用は年々拡大
総務省が公表した「令和7年版 情報通信白書」によると、企業におけるクラウドサービスの利用は年々拡大しており、2024年には80.6%の企業がクラウドサービスを利用しています。
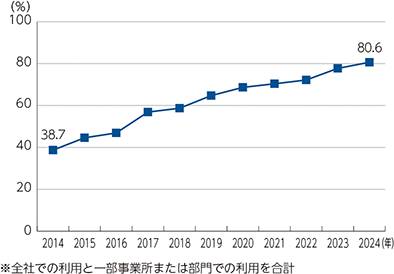
出典:総務省|令和7年版 情報通信白書(2025年7月8日)
また、ITRが公表した市場予測では、国内の IaaS/PaaS 市場は2024年度に前年比18.7%増の1兆8,551億8,000万円となり、2024~2029年度の年平均成長率(CAGR)は14.6%と予測されています。
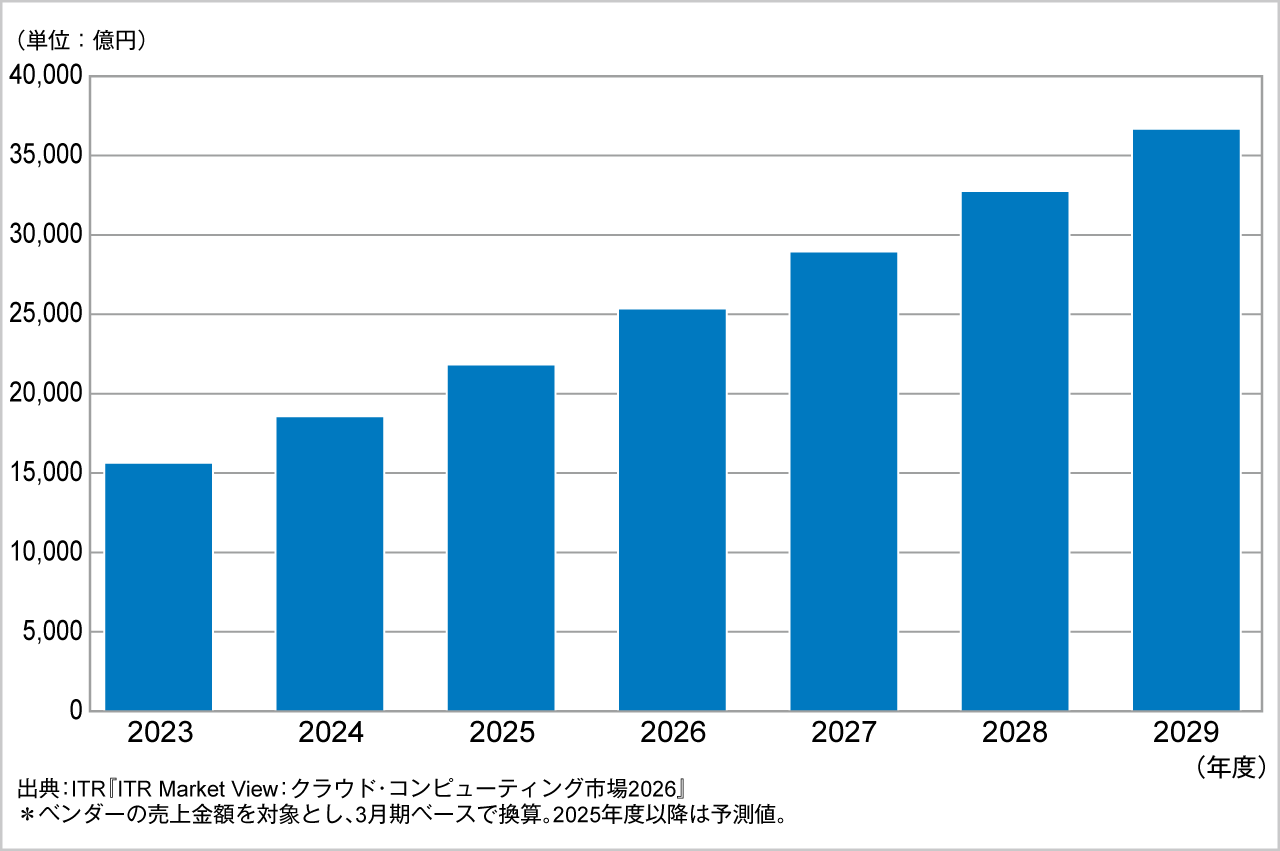
このように、クラウドサービスは企業活動に欠かせないIT基盤として今後も市場の拡大が見込まれています。
一方で、クラウドサービスの利用拡大に伴い、設定不備や認証情報の漏洩、不正アクセスなどを原因とする情報漏洩インシデントも増加しています。
クラウドサービスでは、サービス事業者がセキュリティ対策を実施していても、利用者側の設定ミスやアカウント管理の不備が原因で事故につながるケースは少なくありません。
そのため、情報漏洩や不正アクセスなどのリスクを防ぐには、クラウドサービスを導入するだけでなく、自社においても適切なセキュリティ設定やアクセス管理、利用状況の継続的な確認など、運用面を含めたセキュリティ対策を実施することが重要です。
情報システム担当者 1,000人に聞いた!
“IT資産管理ツールのクラウド移行”実態調査
8割以上のユーザーが「クラウドIT資産管理ツール」の導入を検討していると回答しています。
総務省の提供する「クラウドセキュリティガイドライン」とは
クラウドサービスの普及に伴い、総務省は「クラウドサービス提供における情報セキュリティ対策ガイドライン(クラウドセキュリティガイドライン)」を公表しています。
本ガイドラインでは、クラウドサービス事業者がサービスを提供する際に実施することが望ましい情報セキュリティ対策がまとめられています。
クラウドサービスの種類や取り扱うデータ、事業規模などに応じて、適切なセキュリティ対策を実施するための具体的な対策項目や事例が示されています。
2011年4月の初版公開以降、クラウドサービスを取り巻く環境の変化に合わせて改定が重ねられており、2026年現在は第3版が公開されています。
本ガイドラインは主にクラウドサービス事業者向けの内容ですが、クラウドサービスを利用する企業・組織にとっても、事業者を選定する際の確認ポイントや、自社のセキュリティ対策・運用体制を見直す際の参考資料として活用できます。
クラウド環境におけるセキュリティリスク
クラウドサービスには、業務効率化や柔軟な働き方の実現など、さまざまなメリットがあります。
一方で、クラウド環境を適切に管理できていない場合、情報漏洩や不正アクセスなどのセキュリティリスクにつながる可能性があります。
ここでは、クラウドサービスを利用する際に注意すべき代表的な4つのセキュリティリスクについて解説します。
- 情報漏洩
- データ消失
- サイバー攻撃
- シャドーIT
それぞれ詳しく見ていきましょう。
情報漏洩
クラウドサービスはインターネット経由で利用するため、設定不備や不正アクセス、従業員の誤操作・不正行為などにより、情報漏洩が発生するリスクがあります。
例えば、アクセス権限や外部共有の設定ミスにより、本来は社内限定で公開する予定だったデータが第三者から閲覧可能な状態になったり、認証情報の漏洩によって悪意ある第三者に不正アクセスされたりするケースが考えられます。
万が一、企業・組織で情報漏洩が発生すると、損害賠償や復旧対応にかかる費用、事業停止による損失など、経済的な被害を受ける可能性があります。
さらに、顧客情報や取引先の機密情報が流出した場合は、企業の信用失墜やブランドイメージの低下にもつながりかねません。
クラウドサービス事業者は高度なセキュリティ対策を講じていますが、利用者側の設定ミスやアカウント管理の不備、内部不正などによる情報漏洩のリスクを完全に排除することはできません。
そのため、適切なアクセス権限の設定や多要素認証(MFA)の導入、監査ログによる利用状況の確認など、利用者側でも継続的なセキュリティ対策を実施することが重要です。
データ消失
クラウドサービスでは、サーバーやインフラの管理は基本的にサービス事業者が担当しています。
一方で、誤操作によるファイルの削除や同期ミス、マルウェア・ランサムウェア感染、サービス障害などにより、必要なデータが利用できなくなるリスクがあります。
また、クラウドサービスではデータが自動保存されるため、「バックアップも自動で取得されている」と誤解されることがあります。
しかし、サービスによってバックアップの範囲や保存期間は異なるため、自社でバックアップを取得する必要があるケースも少なくありません。
万が一に備えるためにも、重要なデータは定期的にバックアップを取得し、復旧手順をあらかじめ整備しておくことが重要です。
サイバー攻撃
クラウドサービスはインターネット経由で利用するため、外部からのサイバー攻撃の標的となる可能性があります。
例えば、推測されやすいパスワードを設定している場合は、総当たりでログインを試みる「ブルートフォース攻撃」や、よく利用されるパスワードを順番に試行する「辞書攻撃」などにより、不正アクセスされるリスクがあります。
また、クラウドサービスでは、以下のようなサイバー攻撃にも注意が必要です。
| 攻撃名 | 概要 |
|---|---|
| DDoS攻撃 | 複数の端末から大量の通信を送り付け、サーバーやネットワークに過大な負荷をかけてサービスを停止・遅延させる攻撃 |
| ランサムウェア攻撃 | データを暗号化したり端末をロックしたりして利用できない状態にし、復旧と引き換えに身代金を要求する攻撃 |
| 標的型攻撃 | 特定の企業や組織を狙い、マルウェアやフィッシングメールなどを用いて情報窃取や不正アクセスを行う攻撃 |
こうしたサイバー攻撃を防ぐためには、多要素認証(MFA)の導入や強固なパスワードの設定に加え、OSやソフトウェアを常に最新の状態に保つことも重要です。
また、エンドポイントセキュリティ製品やアンチウイルスソフトの導入、不審なメールや添付ファイルを開かないための従業員教育など、多層的なセキュリティ対策を実施することも効果的です。
シャドーIT
クラウドサービスは手軽に利用を開始できることから、企業の承認を得ずに従業員が業務で利用してしまう「シャドーIT」が発生するリスクがあります。
例えば、個人向けのクラウドストレージやファイル共有サービスを、企業の許可なく業務に利用した場合、情報資産が管理対象外の環境へ保存されてしまう可能性があります。
このようなクラウドサービスでは、アクセス権限や外部共有の設定が適切に管理されていなかったり、企業のセキュリティポリシーが適用されていなかったりすることも少なくありません。
その結果、不正アクセスや設定ミスによって、機密情報が漏洩するリスクが高まります。
シャドーITを防ぐためには、利用を許可するクラウドサービスを明確に定めるとともに、従業員へのセキュリティ教育を実施し、組織全体で適切なIT利用ルールを整備することが重要です。
また、利用状況を継続的に把握し、管理できる体制を構築することも欠かせません。
国内で発生したクラウドサービスの被害事例
クラウドサービスのセキュリティ対策の重要性を理解するために、ここでは国内企業で実際に発生した、クラウドサービスに起因するセキュリティインシデントの事例を紹介します。
クラウドサービスに不正アクセスされた事例
2026年2月、国内の大手総合情報サービス企業は、利用していたクラウドサービスへの不正アクセスにより、個人情報が流出した可能性があることを公表しました。
流出した可能性がある情報は、以下の通りです。
- 当該企業が提供するサービスを利用した一般ユーザーの個人情報
- 法人担当者の個人情報
- 当該企業およびグループ会社の従業員の社用電話番号やメールアドレス
対象件数は11万件を超え、原因は、当該企業が利用していたクラウドサービスに対し、通常のセキュリティ対策を回避する不正アクセスが行われたことでした。
同社は再発防止策として、不正アクセスの早期検知体制の強化や、運用ルールの整備・標準化、定期的な点検・改善の仕組みづくりなどを進めるとしています。
クラウドサービスの誤設定により情報が漏洩した事例
2025年8月、国内の暗号資産交換業者は、クラウド環境の設定ミスにより、顧客情報が外部から閲覧可能な状態となり、情報漏洩の可能性があったことを公表しました。
漏洩の可能性があった期間は2024年10月17日から2025年8月6日までで、顧客IDやメールアドレスに加え、法定帳簿に記載されていた氏名、住所、口座番号、現物取引・証拠金取引の履歴情報などが対象となりました。
原因は、海外の業務委託先によるクラウド環境の設定ミスでした。
再発防止策として、同社は外部委託先によるクラウド環境の設定変更を原則禁止するとともに、設定ミスが発生した場合でも自動的に防止・検知できる技術的統制の導入を進めるとしています。
これらの事例からも分かるように、クラウドサービスでは不正アクセスだけでなく、設定ミスや運用管理の不備によっても情報漏洩が発生する可能性があります。
そのため、多要素認証(MFA)の導入やアクセス権限の適切な管理に加え、設定変更の定期的な確認や監査ログの活用など、継続的なセキュリティ対策を実施することが重要です。
クラウドサービス利用時に企業が実施すべき7つのセキュリティ対策
クラウドサービスを安全に利用するためには、サービス提供事業者のセキュリティ対策だけに依存するのではなく、利用者側でも適切な対策を講じることが重要です。
クラウドセキュリティでは、サービス提供事業者と利用者の双方が、それぞれの責任範囲に応じて対策を実施する 「責任共有モデル」 の考え方が基本となります。
ここでは、クラウドサービスを利用する企業・組織が実施すべき、主なセキュリティ対策を8つ紹介します。
- 多要素認証(MFA)を設定する
- ゲストユーザーを管理する
- 共有・公開設定を見直す
- アクセス制御を行う
- データのバックアップを取得する
- 監査ログを取得・確認する
- 設定全般を定期的に見直す
- 通信を暗号化する
それぞれ詳しく見ていきましょう。
多要素認証(MFA)を設定する
1つ目の対策は、多要素認証(MFA)を導入し、クラウドサービスへの認証を強化することです。
IDとパスワードのみに依存した認証方式では、パスワードの漏洩や推測、フィッシングなどによって、不正アクセスを許してしまうリスクがあります。
そこで重要なのが、多要素認証(MFA)の導入です。
多要素認証とは、パスワードに加えて別の認証要素を組み合わせることで、本人確認の安全性を高める認証方式です。
代表的な認証要素には、以下のようなものがあります。
- ワンタイムパスワード(OTP)
- 認証アプリによる承認
- 生体認証(指紋・顔認証など)
- クライアント証明書
自社の業務内容や利用するクラウドサービスに応じて、適切な認証方式を選択することで、セキュリティを強化することが可能です。
また、多要素認証を導入することで、万が一IDやパスワードが漏洩した場合でも、不正アクセスされるリスクを大幅に低減できます。
ゲストユーザーを管理する
クラウドサービスを利用する際は、ゲストユーザーなどの外部ユーザーを適切に管理することが重要です。
近年のクラウドサービスでは、社外の取引先やパートナー企業を招待し、ファイル共有や共同編集を行える機能が広く提供されています。一方で、不要なゲストユーザーが残っていたり、権限が適切に管理されていなかったりすると、情報漏洩や不正アクセスにつながるリスクがあります。
まずは、現在登録されているゲストユーザーを定期的に確認し、誰が、どのような目的で招待されているのかを把握しましょう。
招待した経緯が分からないゲストユーザーがいる場合は、監査ログなどを確認し、「誰が」「いつ」「どのような理由で」招待したのかを確認することが重要です。不要なアカウントや不審なアカウントが見つかった場合は、速やかに削除しましょう。
また、ゲストユーザーを招待できるユーザーや管理者を限定することも重要です。クラウドサービスによっては、ゲストユーザーがさらに別のゲストユーザーを招待できる設定になっている場合もあるため、自社の運用ルールに沿った設定になっているかを確認してください。
社外ユーザーとの共同作業を安全に行うためにも、ゲストユーザーの権限や利用状況を定期的に見直し、適切に管理することが重要です。
外部への共有、公開関連の設定を確認する
クラウドサービスを安全に利用するためには、外部との共有・公開設定を定期的に確認し、適切な状態を維持することが重要です。
クラウドサービスでは、社外ユーザーとのファイル共有や共同編集を簡単に行える一方で、アクセス権限や外部共有の設定を誤ると、本来は社内限定で公開する予定だった情報が第三者から閲覧できる状態になる恐れがあります。
実際に、クラウドサービスにおける情報漏洩インシデントの中には、外部共有や公開設定の不備が原因となっているケースも少なくありません。
クラウドサービスごとに設定項目や設定方法は異なるため、自社のセキュリティポリシーに沿った設定になっているかを定期的に確認しましょう。不明な点がある場合は、サービス事業者のサポートやマニュアルを活用し、意図した設定になっていることを確認することが重要です。
アクセス制御を行う
クラウドサービスを安全に利用するためには、適切なアクセス制御を行うことが重要です。
アクセス制御とは、ユーザーごとに閲覧・編集・削除などの権限を適切に設定し、業務に必要な情報だけへアクセスできるようにすることです。
例えば、経営に関する機密情報は経営層や管理者のみが閲覧できるようにし、一般社員はアクセスできないよう設定することも、アクセス制御の一例です。
また、「業務に必要な権限のみを付与する」という最小権限の原則に基づいて運用することで、従業員による不正な情報の持ち出しや誤操作による情報漏洩のリスクを低減できます。
さらに、最小限の権限のみを付与することで、万が一サイバー攻撃によって従業員のアカウントが不正利用された場合でも、アクセスできる範囲を最小限に抑えられるため、被害の拡大防止にもつながります。
組織変更や人事異動、退職などに合わせてアクセス権限を定期的に見直し、不要な権限を残さない運用を徹底することも重要です。
データのバックアップ
クラウドサービスを利用する際は、重要なデータを定期的にバックアップし、安全に保管することが重要です。
データを複数の場所にバックアップしておくことで、誤操作による削除やランサムウェア感染、自然災害、システム障害などが発生した場合でも、データを復旧できる可能性が高まります。
また、「クラウドサービスを利用しているからバックアップも自動で取得されている」と考えるのは危険です。サービスによってはバックアップの保存期間や復元できる範囲に制限があるため、自社でバックアップを取得する必要がある場合もあります。
バックアップの運用方法としては、「3-2-1-1-0バックアップルール」が推奨されています。
| 3 | 本番用データを含め、最低3つのデータコピーを保持す |
|---|---|
| 2 | 外付けHDDやクラウドストレージなど、2種類以上の異なる媒体にバックアップを保存する |
| 1 | 少なくとも1つのバックアップはオフライン環境で保管する |
| 1 | さらに1つは改ざんできない形式(イミュータブル)で保存する |
| 0 | 定期的なバックアップの検証や復元テストを行い、バックアップエラーやデータ欠損がないことを確認する |
特に近年は、ランサムウェアによってバックアップデータまで暗号化・削除されるケースも報告されています。
そのため、バックアップを取得するだけでなく、改ざんされない形で保管し、定期的に復元テストを実施することが重要です。
監査ログを取得し、定期的に確認する
クラウドサービスを安全に運用するためには、監査ログを継続的に取得し、定期的に確認することも重要です。
クラウドサービスによって取得できるログの種類や保存期間は異なりますが、監査ログを活用することで、利用状況の把握や不審な操作の早期発見につながります。
特に、以下のようなログは定期的に確認することが推奨されます。
- ログインや認証に関するログ
- ゲストユーザーの招待・追加・削除に関するログ
- 外部共有リンクの作成や共有設定の変更に関するログ
- 管理者権限やアクセス権限の変更に関するログ
これらのログを定期的に確認することで、不審なアクセスや設定変更を早期に発見し、被害が拡大する前に対処しやすくなります。
また、万が一セキュリティインシデントが発生した場合でも、監査ログを確認することで、「いつ」「誰が」「どこから」「何をしたのか」といった操作履歴を把握でき、原因調査や影響範囲の特定に役立ちます。
さらに、監査ログを取得・活用していることを社内へ周知することで、操作履歴が記録・確認されるという意識が浸透し、不正な操作や情報の持ち出しを未然に防ぐ抑止効果も期待できます。
設定全般を定期的に見直す
7つ目の対策は、利用しているクラウドサービスの設定全般を定期的に見直すことです。
クラウドサービスは機能追加やアップデートの頻度が高く、新しい機能や設定項目が継続的に提供されています。
そのため、初期設定のまま運用していると、意図しない公開設定や不要な機能が有効になり、情報漏洩のリスクにつながる可能性があります。
また、一時的な検証や運用変更のために設定を変更したまま、元に戻し忘れたことが原因でセキュリティインシデントが発生するケースも少なくありません。
自社だけで設定状況を確認することが難しい場合は、専門家によるセキュリティ診断サービスを活用することも有効です。
クラウド環境の設定に不安がある企業・組織の方は、定期的な診断を実施し、安全な運用体制を維持することをおすすめします。
通信を暗号化する
8つ目の対策は、通信や保存データを暗号化することです。
クラウドサービスはインターネット経由で利用するため、通信内容が適切に保護されていない場合、盗聴や改ざんなどのリスクが高まります。
そのため、通信には HTTPS(TLS)などの暗号化通信を利用し、安全なネットワーク環境からアクセスすることが重要です。
また、クラウド上に保存するデータについても暗号化機能を活用することで、万が一不正アクセスや情報漏洩が発生した場合でも、第三者によるデータの閲覧リスクを低減できます。
クラウドサービスを選定する際は、通信の暗号化だけでなく、保存データの暗号化や暗号鍵の管理機能などにも対応しているか確認するとよいでしょう。
代表的なクラウドサービスのセキュリティ認証・基準
クラウドサービスを選定する際は、サービスの機能や価格だけでなく、第三者機関による認証・基準への適合状況も確認することが重要です。
ここでは、代表的なクラウドセキュリティ認証・基準を紹介します。
| 認証・基準 | 概要 |
|---|---|
| ISO/IEC 27001(ISMS) | ・情報セキュリティマネジメントシステム(ISMS)の国際規格 ・組織全体の情報セキュリティ管理体制を評価する |
| ISO/IEC 27017 | ・クラウドサービス向けの情報セキュリティ管理策を定めた国際規格 ・クラウド特有のリスクへの対策を示している |
| CSA STAR | ・ Cloud Security Alliance(CSA)が提供するクラウドセキュリティ認証制度 ・クラウドサービスのセキュリティ成熟度を評価する |
| SOC 2 | ・米国公認会計士協会(AICPA)が定める監査基準 ・セキュリティ、可用性、機密保持などの運用管理体制を評価する |
| FedRAMP | ・米国政府が利用するクラウドサービス向けの認証制度 ・厳格なセキュリティ要件を満たしたサービスのみ利用が認められる |
| ISMAP | ・日本政府情報システムのためのセキュリティ評価制度 ・政府機関が利用するクラウドサービスの安全性を評価する |
これらの認証・基準を取得していることは、一定のセキュリティ対策や運用体制が整備されていることを示す指標のひとつです。
ただし、認証取得だけで安全性が保証されるわけではありません。
そのため、クラウドサービスを選定する際は、認証・基準への適合状況に加え、自社の利用目的やセキュリティ要件に適した機能や運用体制が備わっているかもあわせて確認するようにしましょう。
セキュリティを重視したクラウドサービスの選び方
クラウドサービスを安全に利用するためには、利用者側で適切なセキュリティ対策を実施するだけでなく、セキュリティ対策や運用体制が整ったサービスを選定することも重要です。
セキュリティを重視してクラウドサービスを選ぶ際は、以下のようなポイントを確認することが推奨されます。
- ISO/IEC 27001(ISMS)や ISO/IEC 27017 などの認証を取得している
- 第三者機関による評価や監査を受けている
- 詳細なアクセス権限やアクセス制御を設定できる
- 多要素認証(MFA)やデータの暗号化に対応している
- バックアップやデータ復元機能が提供されている
- 監査ログの取得・保存・検索機能を備えている
- セキュリティインシデント発生時のサポート体制が整っている
例えば、ISO/IEC 27001(ISMS)や ISO/IEC 27017 などの認証を取得しているサービスは、一定の情報セキュリティ管理体制が整備されていることを判断する目安になります。
また、第三者機関や利用者によるレビューや評価に加え、アクセス権限の細かな設定、多要素認証(MFA)、データの暗号化、監査ログ機能、バックアップ・復元機能など、自社のセキュリティ要件を満たす機能が備わっているかも重要な確認ポイントです。
クラウドサービスを選定する際は、価格や機能だけで判断するのではなく、セキュリティ対策や運用体制まで含めて総合的に比較・評価することが重要です。
情シス1,000人に聞いた!
「クラウドサービスのセキュリティ対策」実態調査
情シス1,000人に「自社のクラウドサービスのセキュリティ対策」
についてお聞きしました。
クラウドを運用中・導入予定の情シス様は、必見のデータです!
クラウドセキュリティ対策を支援する「LANSCOPEソリューション」
クラウドサービスを安全に利用するためには、多要素認証やアクセス制御、共有設定の見直し、監査ログの確認など、利用者側による継続的なセキュリティ対策が欠かせません。
LANSCOPEでは、こうしたクラウドセキュリティ対策を支援するソリューションを提供しています。
- Microsoft 365 の利用状況を監査ログで可視化する「LANSCOPE エンドポイントマネージャー クラウド版」
- クラウド環境の設定不備やリスクを診断する「クラウドセキュリティ診断」
2つのサービスについて、それぞれ詳しく紹介します。
Microsoft 365 の利用状況を監査ログで可視化できる「LANSCOPE エンドポイントマネージャークラウド版」

現在、多くの企業では、Teams や OneDrive、SharePoint などの Microsoft 365 サービスを、業務で利用するクラウドサービスとして活用しています。
これらのサービスを安全に運用するためには、アクセス権限や外部共有の状況に加え、Microsoft 365 の利用状況を継続的に把握し、不審な操作を早期に発見することが重要です。
そこで本記事では、オプションとして「Microsoft 365監査ログ管理機能」を提供しているIT資産管理・MDMツール「LANSCOPE エンドポイントマネージャー クラウド版」を紹介します。
本オプション機能では、Teams、SharePoint、OneDrive をはじめとする Microsoft 365 の各アプリケーションの監査ログを自動で収集・保存し、「誰が」「いつ」「どのサービスで」「どのような操作を行ったのか」を分かりやすく可視化できます。
また、ログは2年間保存できるため、万が一情報漏洩などのセキュリティインシデントが発生した場合でも、原因調査や影響範囲の特定をスムーズに行えます。
さらに、社外ユーザーの招待やファイル共有、ダウンロードなど、リスクの高い操作をアラートで把握できるため、不審な操作の早期発見や内部不正の抑止にも役立ちます。
Microsoft 365 の利用状況を可視化し、クラウド環境のセキュリティを強化したい企業・組織の方は、ぜひ導入をご検討ください。
クラウド環境の設定課題を調査する「クラウドセキュリティ診断」

本記事でも紹介したように、クラウドサービスでは設定ミスやアクセス権限の不備が、情報漏洩につながる大きな要因となります。
こうしたリスクを未然に防ぐために有効なのが、「クラウドセキュリティ診断」です。
本サービスでは、経験豊富なエンジニアが、ご利用中のクラウドサービスの設定状況を診断し、設定不備やセキュリティリスクを洗い出すとともに、改善策を提案します。
アクセス権限や共有設定、多要素認証(MFA)の設定状況などを総合的に確認できるため、クラウド環境の現状把握や、自社のセキュリティポリシーに沿った設定への見直しにも役立ちます。
診断対象のクラウドサービスは以下の通りです。
| SaaS | IaaS |
|---|---|
| ・Microsoft 365 ・Google Workspace ・Zoom ・Box ・Salesforce ・Slack |
・Amazon Web Services ・Microsoft Azure ・Google Cloud Platform |
また、クラウドセキュリティインシデントの事例や CISベンチマーク、各クラウドベンダーが公開するベストプラクティスなどを踏まえ、最新のセキュリティ動向を反映した診断を実施しています。
変化の速いクラウド環境においても、継続的なセキュリティ対策を支援します。
まとめ
本記事では、「クラウドセキュリティ」をテーマに、クラウドサービスの概要やセキュリティリスク、企業・組織が実施すべき対策について解説しました。
本記事のまとめ
- クラウドセキュリティとは、クラウド環境における情報セキュリティ対策全般を指し、クラウドサービスの普及に伴い、その重要性はますます高まっている
- クラウドサービスでは、情報漏洩やデータ消失、サイバー攻撃、シャドーITなどのセキュリティリスクが存在する
- セキュリティインシデントを防ぐためには、多要素認証(MFA)の導入やアクセス制御、共有設定の見直し、監査ログの取得・確認など、利用者側による継続的な対策が重要である
- クラウドサービスを選定する際は、ISO/IEC 27001やISO/IEC 27017などの認証取得状況や、セキュリティ機能、運用体制なども確認するとよい
- 自社だけで設定状況の確認や運用管理を行うことが難しい場合は、監査ログ管理ツールやクラウドセキュリティ診断サービスの活用も有効である
クラウドサービスを安全に活用するためには、サービス提供事業者によるセキュリティ対策だけでなく、利用者側による適切な設定や継続的な運用管理も欠かせません。
LANSCOPEでは、「LANSCOPE エンドポイントマネージャー クラウド版」による Microsoft 365 の監査ログ管理や、「クラウドセキュリティ診断」による設定不備の洗い出しなど、クラウド環境の安全な運用を支援するソリューションを提供しています。
クラウド環境のセキュリティ強化や設定状況の見直しをご検討中の企業・組織の方は、ぜひご活用ください。
情報システム担当者 1,000人に聞いた!
“IT資産管理ツールのクラウド移行”実態調査
8割以上のユーザーが「クラウドIT資産管理ツール」の導入を検討していると回答しています。
おすすめ記事