Written by ねこずきのねこ。
広報・販売企画・販売パートナー様支援を経て、現在プロダクトPRに携わる。
“ChatGPT”の社内利用ルール、どう決める?
【AIサービス利用ガイドライン】を公開!
MOTEXが社内向けに作成したAIサービス利用ガイドラインをダウンロードできます。利用方針の決め方、作成ポイントの解説付き!
2023年1月、IPAから「情報セキュリティ10大脅威」の2023年度版が公開されました。今年で16回目となるこのランキングは、セキュリティ対策を検討している企業はもちろん、セキュリティ業界に従事している企業も注目しています。
今回は、最新の「情報セキュリティ10大脅威 2023」をご紹介するとともに、その裏に隠されたセキュリティ対策の課題についてフォーカス、必要な対策について考えていきたいと思います。
情報セキュリティ10大脅威とは
情報セキュリティ10大脅威とは、その年に社会的影響が大きいと想定される脅威に対してランキング表示したものです。毎年発表されており、実際に発生した様々なセキュリティ事案を元に独立行政法人情報処理推進機構(IPA)が脅威候補を選出。その上で「10大脅威選考会」が、個人・組織の2つの立場に向けて審議・決定しています。
この「10大脅威選考会」は、企業の実務担当者や情報セキュリティ分野の研究者など約200名のメンバーで構成されており、エムオーテックスからも3名が選考委員として参加しています。
IPA「情報セキュリティ10大脅威2023」を読み説く
今年の情報セキュリティ10大脅威は、上位がサイバー攻撃で占める結果となりました。1位の「ランサムウェアによる被害」は3年連続1位を獲得しています。それ以外は、多少ランキングの変動はあるものの、昨年とほぼ同じ内容となりました。そして今年は新たに10位の「犯罪のビジネス化(アンダーグラウンドサービス)」がランクインしました。今回は、この中から3つの視点でご紹介します。
<IPA情報セキュリティ10大脅威 2023ランキング>
| 順位 | 組織編 | 昨年順位 |
|---|---|---|
| 1位 | ランサムウェアによる被害 | 1位 - |
| 2位 | サプライチェーンの弱点を悪用した攻撃 | 3位 ↑ |
| 3位 | 標的型攻撃による機密情報の窃取 | 2位 ↓ |
| 4位 | 内部不正による情報漏洩 | 5位 ↑ |
| 5位 | テレワーク等のニューノーマルな働き方を狙った攻撃 | 4位 ↓ |
| 6位 | 修正プログラムの公開前を狙う攻撃(ゼロデイ攻撃) | 7位 ↑ |
| 7位 | ビジネスメール詐欺による金銭被害 | 8位 ↑ |
| 8位 | 脆弱性対策情報の公開に伴う悪用増加 | 6位 ↓ |
| 9位 | 不注意による情報漏洩等の被害 | 10位 ↑ |
| 10位 | 犯罪のビジネス化(アンダーグラウンドサービス) | NEW |
外部脅威
第1位「ランサムウェアによる被害」
第2位「サプライチェーンの弱点を悪用した攻撃」
第3位「標的型攻撃による機密情報の窃取」
サイバー攻撃で昨今、特に増えているのが上位3つの脅威です。別のブログで解説していますので、是非ご一読ください。外部脅威としては、5位・6位・7位・8位もサイバー攻撃脅威として区分できる脅威です。

内部情報漏洩
第4位「内部不正による情報漏洩」
第9位「不注意による情報漏洩等の被害」
サイバー攻撃などの外部脅威に気を取られがちですが、忘れてはならない対策が「内部情報漏洩」です。第4位・第9位が該当します。内部情報漏洩の原因は、「悪意を持った情報持ち出し」と「うっかりミスによる情報漏洩」の2軸に分けることができます。
特に一昨年・昨年は、内部情報漏洩の事件・事故が増えました。転職の際に社内の機密情報を持ち出し競合へリークする、企業の資産を転売することで情報が漏洩するなどの悪意ある情報漏洩事故が起こりました。持ち出す手段は様々で、記録メディア媒体・クラウドストレージ・メールなどが挙げられます。
またうっかりミスによる情報漏洩事故は、新たにクラウドサービスの設定ミスによる情報漏洩などが散見されています。一方でUSBメモリや印刷物の紛失、カバンの置き忘れなどによるインシデントも、未だ無くなっていません。
| <検討したい脅威対策例> | ●セキュリティ基本方針を定めて規約を作成しておく ●従業員へ定期的にセキュリティ教育を行う ●個人情報の洗い出しと関係部署や従業員を明らかにしておく ●操作ログ(履歴)を取得し、定期的にチェックする |
|---|
脆弱性
第6位「修正プログラムの公開前を狙う攻撃(ゼロデイ攻撃)」
第8位「脆弱性対策情報の公開に伴う悪用増加」
サイバー攻撃のきっかけとして、特に注意しておきたい脅威が脆弱性です。脆弱性は様々なところに発生します。ブラウザ・ネットワーク機器・OS・アプリなどを最新のバージョンしておくことが求められます。
| <検討したい脅威対策例> | ●ネットワーク機器やOSなどを常に最新化にしておく ●常に最新の脆弱性情報を手にできるようにしておく ●EDRなどの事後対策ツールを検討しておく ●万が一に備えた対応フローを策定しておく |
|---|
NEW
第10位「犯罪のビジネス化(アンダーグラウンドサービス)」
犯罪のビジネス化(アンダーグラウンドサービス)とは、サイバー攻撃に関連する情報やツールを闇サイトで売買できるようになっており、犯罪者の間ではビジネス化されていること指しています。搾取した情報の売買だけでなく、技術や知識が無くても誰でもカンタンにマルウェアやランサムウェアが作られるツールやサービスが闇サイト(ダークウェブ)で売買できるようになっています。つまり犯罪者にとって割のよいビジネスとして成り立っており、昨今のサイバー攻撃の激化を下支えする形となっています。
「犯罪のビジネス化」は以前より存在しており、その脅威が指摘されていました。実は2017年に第9位で初登場しています。その後2018年には10位にランクダウンし、翌年以降は他の脅威に押される形でランク外、今回5年越しでランクインしています。
| <検討したい脅威対策例> | ●予防対策のためのツール・サービスを検討する ●万が一の際の対応フローを策定する ●インシデント対応体制を整備する |
|---|
ここまで読んで、中には「特に新たな脅威がないし今のままでOKかな」と思った方がいれば、ちょっとまってください。ここで皆さんに注視していただきたい「ランキングの推移」と「脅威の繋がり」2つの観点があります。
1つ目は「ランキングの推移」です。ランキング推移から対策の優先順位と対応範囲がおのずと見えてきます。今年は、ランキング自体に大きな変動はなかったものの、上位を占めるサイバー攻撃の順位が少し入れ替わっています。これは単なるランキングの変動ではなくサイバー攻撃の手法の変化であり、対策側としては察知すべき重要な変動とも言えます。主に3パターンの見方ができます。
1.過去からランクアップし続けている
例えば、今年2位の「サプライチェーンの弱点を悪用した攻撃」は、ワンランクアップですが、昨年・一昨年から徐々にランキングを上げています。犯罪者は常に精度が高い攻撃方法を常に模索しています。今の日本において、サプライチェーンが狙いどころだと認識されていると言っても過言ではありません。つまり2020年からすでにランクインしていたサプライチェーンにおけるセキュリティ対策の強化が今必要とされていることが分かります。最優先で対策に臨みたい脅威です。
2.過去からランクダウンし続けている
一方でコロナ禍を経て、減少傾向にあるテレワーク対応に関しては、明らかにランキングが下がってきています。これはテレワークを止める企業が増えていることに加え、インシデント原因が明確になることでテレワークを実施する企業が的確にセキュリティ対策を行っていること、他の攻撃手段の方が効果的なため減少傾向にあるなど、様々な理由が考えられます。この場合、該当の脅威における最新の手法をチェックすることをおススメします。その理由はこの後お話しします。
3.新たにランクインしてきた
そして言わずもがな、今年新たにランクインした脅威も注意が必要です。2023年でいうと10位の「犯罪のビジネス化(アンダーグラウンドサービス)」です。新たに登場した脅威ではなく、2017年度に一度ランクインして以来の10位浮上となります。つまり攻撃はこれからも増え続けることになると読み取れます。この脅威に関しても手法や影響範囲などを確認しましょう。
<IPA情報セキュリテ10大脅威 過去4年分ランキング遷移>
| 脅威 | 2023年 | 2022年 | 2021年 | 2020年 |
|---|---|---|---|---|
| ランサムウェアによる被害 | 1位 | 1位 | 1位 | 5位 |
| サプライチェーンの弱点を悪用した攻撃 | 2位 | 3位 | 4位 | 4位 |
| 標的型攻撃による機密情報の窃取 | 3位 | 2位 | 2位 | 1位 |
| 内部不正による情報漏洩 | 4位 | 5位 | 6位 | 2位 |
| テレワーク等のニューノーマルな働き方を狙った攻撃 | 5位 | 4位 | 3位 | – |
| 修正プログラムの公開前を狙う攻撃(ゼロデイ攻撃) | 6位 | 7位 | – | – |
| ビジネスメール詐欺による金銭被害 | 7位 | 8位 | 5位 | 3位 |
| 脆弱性対策情報の公開に伴う悪用増加 | 8位 | 6位 | 10位 | – |
| 不注意による情報漏洩等の被害 | 9位 | 10位 | 9位 | 7位 |
| 犯罪のビジネス化(アンダーグラウンドサービス) | 10位 | – | – | – |
2つ目は「脅威同士の繋がり」です。ラインキング単体に目が行きがちですが、実はそれぞれのランキングは密接につながっています。1位の「ランサムウェアによる被害」は、サプライチェーンの弱点を入口として行われることもありますし、サプライチェーンの弱点とは脆弱性である場合も非常に多いです。ランキング上は下がっている「テレワーク等のニューノーマルな働き方を狙った攻撃」も、「ランサムウェアによる被害」の原因として急増しているVPNの脆弱性も影響すると考えられます。この繋がりを明確にするためにも、脅威自体を理解する必要があります。
これからは、少しの変動で対策の方向性に関わってくるかもしれません。情報セキュリティ10大脅威のランキングの本質を読み説き、適宜セキュリティ深度を察知し舵取りをすることが重要です。
LANSCOPEが支援するセキュリティ対策
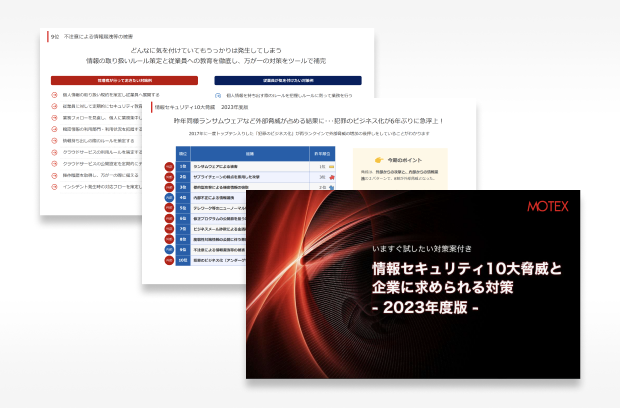
LANSCOPEで情報セキュリティ10大脅威に対し、第10位を除いた9つの脅威に対策が可能です。具体的な対応表と、「管理者側」「従業員側」それぞれの立場における各脅威の対策チェックポイントをまとめたホワイトペーパーをご用意していますので、是非ご覧ください。
“ChatGPT”の社内利用ルール、どう決める?
【AIサービス利用ガイドライン】を公開!
MOTEXが社内向けに作成したAIサービス利用ガイドラインをダウンロードできます。利用方針の決め方、作成ポイントの解説付き!
おすすめ記事