Written by WizLANSCOPE編集部
目 次
条件付きアクセスとは、「アクセスしようとしているユーザーは誰か」という情報だけでなく、使用しているデバイスやアクセス元、時間帯、利用するアプリケーション、アクセス時のリスクなど、さまざまな条件に基づいてアクセスを許可・制限する仕組みです。
入力されたID・パスワードが正しくても、企業の管理外にあるデバイスからのアクセスや、通常とは異なる地域からのアクセスなどは、第三者によるなりすましの可能性も考えられます。
このようなケースで条件付きアクセスを活用すれば、こうしたアクセスの状況に応じて、追加の認証を要求したりアクセスをブロックしたりすることが可能です。
クラウドサービスの普及や働き方の多様化が進むなか、不正アクセスのリスクを低減するための手段として、条件付きアクセスの重要性が高まっています。
本記事では、条件付きアクセスの必要性やメリット、設計手順などをわかりやすく解説します。
▼本記事でわかること
- 条件付きアクセスの概要
- 条件付きアクセスの必要性
- 条件付きアクセスのメリット
- 条件付きアクセスの設計手順
「条件付きアクセスとは何か」「導入することでどのような効果が期待できるのか」などを知りたい方は、ぜひご一読ください。
条件付きアクセスとは
条件付きアクセスとは、あらかじめ設定した条件に基づいて、アクセスの許可・ブロックや追加認証の要求などを行う仕組みです。
従来のアクセス管理では、IDやパスワードを使い、「誰がアクセスしているか」を確認する方法が広く用いられてきました。
しかし、フィッシングなどによってID・パスワードなどの認証情報が盗まれた場合、第三者が正しい認証情報を用いて不正にアクセスするリスクがあります。
そこで条件付きアクセスでは、「誰が」というユーザーの情報だけでなく、以下のような情報もアクセスを制御するための判断材料として利用します。
- 使用しているデバイス
- アクセス元の場所
- アクセスの時間帯
- 利用するアプリケーション
- アクセス時のリスク
例えば、企業が従業員に貸与したPCやスマートフォンなど、組織が管理するデバイスからのアクセスのみを許可し、管理外のデバイスやセキュリティ要件を満たしていないデバイスからのアクセスを制限するといった制御が可能です。
また、勤務時間外や社外ネットワークからアクセスした場合など、あらかじめ設定した条件に該当するアクセスに対して、多要素認証(MFA)を要求することもできます。
このように、条件付きアクセスでは、すべてのアクセスを一律に扱うのではなく、アクセス時の状況に応じて認証やアクセス制御を適用できます。
通常の業務で利用するアクセスには必要以上の認証を求めず、通常とは異なるアクセスには追加認証やアクセス制限を適用するといった運用が可能になるため、利便性に配慮しながらセキュリティリスクの低減を図れます。
条件付きアクセスで利用される主な条件
条件付きアクセスでは、製品やサービスによって異なりますが、主に以下のような情報を条件として利用できます。
| 項目 | 主な内容 |
|---|---|
| ユーザー | ・ユーザーやグループ、所属部署、役職、権限など |
| デバイス | ・アクセスに使用しているデバイスの状態(組織によって管理されているか、必要なセキュリティ要件を満たしているかなど) |
| 場所 | ・アクセス元のIPアドレスやネットワーク、国・地域など |
| アプリケーション | ・アクセス先のサービスやシステム |
| 時間帯 | ・アクセスが行われた曜日や時刻 |
| リスクレベル | ・通常とは異なるアクセスや不審なアクセスなどをもとに評価されたリスク |
これらの条件を組み合わせることで、例えば以下のようなアクセス制御が可能になります。
- 特定のユーザーが勤務時間外に、管理対象ではないデバイスから社外ネットワーク経由でアクセスした場合は、アクセスをブロックする
- 通常とは異なるアクセスが検知された場合は、多要素認証(MFA)を要求する
条件付きアクセスの必要性
条件付きアクセスの必要性が高まっている主な理由として、以下の3つが挙げられます。
- 従来のアクセス制御だけでは十分な対策が難しくなっているため
- 多様な働き方とセキュリティを両立するため
- ゼロトラストを実現するための手段のひとつとして注目されているため
クラウドサービスやWebアプリケーションの利用が拡大し、社内外のさまざまな場所やデバイスからシステムへアクセスする機会が増えています。
一方で、フィッシングなどによって認証情報を狙うサイバー攻撃への対策も重要になっています。
こうした環境の変化に対応し、アクセス時の状況に応じて適切な認証や制御を適用するために、条件付きアクセスの重要性が高まっています。
それぞれの理由について、詳しく見ていきましょう。
従来のアクセス制御だけでは十分な対策が難しくなっているため
従来のアクセス制御では、IDとパスワードによってユーザーを認証し、アクセスを許可する方法が一般的でした。
しかし、フィッシングなどによって認証情報が窃取された場合、攻撃者が正規のユーザーになりすましてアクセスする恐れがあります。
また、クラウドサービスの利用拡大に伴い、社内ネットワークの外部にあるシステムやデータへアクセスする機会も増えています。
そのため、「社内ネットワークからのアクセスだから安全」と一律に判断する従来の考え方だけでは、十分なセキュリティ対策が難しくなっています。
例えば、ID・パスワードなどの認証情報が正しい場合でも、普段とは異なる国や地域からアクセスしている、組織が管理していないデバイスを使用しているなど、通常とは異なるアクセスには注意が必要です。
こうしたリスクに対応するには、ユーザーの認証だけでアクセスを許可するのではなく、デバイスや場所など、アクセス時の状況も踏まえて判断する「条件付きアクセス」が求められます。
多様な働き方とセキュリティを両立するため
テレワークやハイブリッドワークの普及により、従業員が自宅や外出先、コワーキングスペースなど、オフィス以外のさまざまな場所から業務システムへアクセスする機会が増えています。
また、業務に使用するデバイスも、会社支給のPCだけでなく、個人所有のスマートフォンやタブレットなど、多様化しています。
このような環境では、従来のように「社内からのアクセスは許可し、社外からのアクセスは拒否する」といった、ネットワークの内外だけを基準とする一律のアクセス制御では、柔軟な働き方への対応が難しくなっています。
一方で、場所やデバイスの状態を問わずにアクセスを許可すると、不正アクセスや情報漏洩などのセキュリティリスクが高まる恐れがあります。
そのため、条件付きアクセスを活用し、例えば以下のようにアクセス時の状況に応じた制御を行うことが重要です。
- 組織が管理しているデバイスからのアクセスを許可する
- 社外ネットワークからのアクセスには多要素認証(MFA)を要求する
- セキュリティ要件を満たしていないデバイスからは、機密性の高いアプリケーションへのアクセスを制限する
条件付きアクセスを利用することで、アクセスする場所やデバイスなどに応じて認証やアクセス制御を適用できるため、従業員の利便性に配慮しながらセキュリティを強化できます。
ゼロトラストを実現するための手段のひとつとして注目されているため
ゼロトラストとは、社内からのアクセスだからといってユーザーやデバイスを無条件に信頼するのではなく、情報資産へのアクセスのたびに検証を行うというセキュリティの考え方です。
従来のように「社内は安全、社外は危険」とネットワークの内外だけで判断するのではなく、ユーザーやデバイス、アクセス時の状況などを継続的に確認します。
クラウドサービスの普及や働き方の多様化などによってアクセス環境が変化するなか、ゼロトラストの重要性が高まっています。
条件付きアクセスでは、ユーザーの属性やデバイスの管理状況、アクセス元の場所、利用するアプリケーション、時間帯、リスクレベルなどをもとに、アクセスの許可やブロック、多要素認証(MFA)などの追加認証の要求といった制御を適用します。
例えば、組織が管理するデバイスから通常のアクセスが行われた場合はそのまま許可し、通常とは異なる場所からのアクセスには多要素認証(MFA)を要求する、高リスクと判定されたアクセスはブロックするといった制御が可能です。
このように、アクセス時の状況を確認し、リスクなどに応じて適切な制御を適用できる条件付きアクセスは、ゼロトラストの考え方を認証やアクセス管理に取り入れるための手段のひとつです。
ゼロトラストの重要性が高まるなか、その考え方に沿ったアクセス制御を行う手段として、条件付きアクセスの重要性も高まっています。
条件付きアクセスのメリット
企業・組織が条件付きアクセスを導入することで、以下のようなメリットを期待できます。
- セキュリティの強化
- きめ細かなアクセス制御
- コンプライアンス対応の強化
- 従業員の利便性への配慮
詳しく確認していきましょう。
セキュリティの強化
条件付きアクセスを導入することで、IDとパスワードだけに依存しないアクセス制御が可能になります。
例えば、アクセスに使用しているデバイスの状態やアクセス元のIPアドレス、時間帯、国や地域など、アクセス時の状況に応じて、多要素認証(MFA)を要求したり、アクセスをブロックしたりできます。
これにより、たとえID・パスワードなどの認証情報が漏洩した場合でも、第三者による不正アクセスのリスクを低減できます。
また、リスクが高いと判断されたアクセスに対して、追加認証やアクセスのブロックなど、より厳格な制御を適用できるため、アカウントの乗っ取りや情報漏洩のリスク低減にもつながります。
きめ細かなアクセス制御
条件付きアクセスでは、ユーザー、デバイス、場所、アプリケーション、時間帯、リスクレベルなど、複数の条件を組み合わせてアクセスルールを設定できます。
例えば、以下のような制御が可能です。
- 管理者には常に多要素認証(MFA)を要求する
- 組織が管理するデバイスからのみ、機密情報を扱うアプリケーションへのアクセスを許可する
- 社外ネットワークからアクセスする場合は、多要素認証(MFA)などの追加認証を要求する
また、一般社員と管理者、正社員と外部委託先など、ユーザーの役割や属性に応じて異なるルールを適用することも可能です。
すべてのユーザーに一律の制限を設けるのではなく、アクセスするユーザーや利用環境、アクセス先などに応じて制御を変えられるため、組織の業務内容やセキュリティ方針に合わせた、きめ細かなアクセス管理につながります。
コンプライアンス対応の強化
条件付きアクセスを活用することで、重要な情報を扱う業務システムにアクセスできるユーザーやデバイスを制限し、組織のセキュリティポリシーに沿ったアクセス管理を行いやすくなります。
また、アクセス条件や認証ルールを組織全体で統一することで、内部統制の強化や、情報セキュリティに関する社内規程の遵守にもつながります。
さらに、アクセスログと組み合わせることで、誰が、いつ、どのような環境からシステムにアクセスしたのかを確認しやすくなり、監査やインシデント発生時の調査にも役立ちます。
従業員の利便性への配慮
条件付きアクセスでは、アクセス時の状況に応じて、追加認証の要否を切り替えることも可能です。
| 追加認証なし | ・組織が管理するデバイスを利用している ・通常利用しているネットワークや場所からアクセスしている ・通常の業務時間帯にアクセスしている |
|---|---|
| 追加認証あり | ・組織が管理していないデバイスを利用している ・普段とは異なる場所からアクセスしている |
例えば、通常のアクセスでは追加認証を求めず、普段とは異なるアクセスが検知された場合に多要素認証(MFA)を要求するなどの運用が可能です。
これにより、必要以上に認証の手間を増やすことなく、セキュリティを強化することができます。
条件付きアクセスの設計手順
条件付きアクセスを適切に設計・運用するためには、あらかじめ対象や条件、制御内容を整理したうえで、段階的に適用していくことが重要です。
主な設計手順は、以下の通りです。
- ステップ(1):保護する対象を整理する
- ステップ(2):利用者を分類する
- ステップ(3):アクセス条件を設定する
- ステップ(4):アクセス制御の内容を決定する
- ステップ(5):例外ポリシーを設計する
- ステップ(6):段階的に適用・運用する
それぞれの手順について、詳しく見ていきましょう。
保護する対象を整理する
まずは、条件付きアクセスによる保護の対象となるシステムやアプリケーション、データなどを洗い出しましょう。
アクセスルールを設計する際は、顧客情報や個人情報、財務情報を扱うシステム、管理者向けのシステムなど、保護対象の重要度を整理し、それに応じて分類することが重要です。
重要度の高いシステムやアプリケーションには、多要素認証(MFA)の要求やアクセス元の制限など、より厳格なアクセスルールを設定することを検討しましょう。
利用者を分類する
次に、一般社員、管理者、経営層、外部委託先など、システムを利用するユーザーを役割や権限に応じて分類します。
ユーザーによって必要な権限や想定される利用環境、アクセスに伴うリスクなどが異なるため、すべてのユーザーに同じルールを適用するのではなく、それぞれの特性に応じてアクセスルールを設定することが重要です。
例えば、重要なシステムへアクセスできる管理者には多要素認証(MFA)を要求する、外部委託先にはアクセスできるシステムを限定するなど、ユーザーの役割や権限に応じて制御内容を検討しましょう。
アクセス条件を設定する
次に、「どのような状況でポリシーを適用するか」というアクセス条件を設定します。
例えば、以下のような情報をもとに、ポリシーを適用する条件を決めます。
- 管理者権限を持つユーザーによるアクセス
- 社外ネットワークからのアクセス
- 顧客情報を扱うシステムへのアクセス
- 組織が管理していないデバイスからのアクセス
- 通常とは異なる場所からのアクセス
これらの条件を単独または複数組み合わせ、どのようなアクセスに対して制御を適用するかを決定します。
アクセス制御の内容を決定する
次に、設定した条件に該当するアクセスがあった場合に、どのような制御を適用するかを決めます。
主な制御内容の例としては、以下が挙げられます。
- アクセスの許可
- 多要素認証(MFA)の要求
- 利用できる機能や操作の制限
- アクセスのブロック
例えば、リスクが低いと判断したアクセスはそのまま許可し、追加の確認が必要な場合はMFAを要求する、リスクが高い場合はアクセスをブロックするといった制御が考えられます。
保護対象の重要度やアクセス時のリスクなどを踏まえ、適切な制御内容を検討しましょう。
例外ポリシーを設計する
条件付きアクセスでは、ポリシーの設定ミスなどによって管理者がアクセスできなくなり、設定を変更できなくなる「ロックアウト」が発生する可能性があります。
こうした事態に備えて、通常の管理者アカウントとは別に緊急アクセス用アカウントを用意し、アクセスをブロック・制限する条件付きアクセスポリシーの対象外に設定するなど、緊急時にも管理機能へアクセスできる手段を確保しておくことが重要です。
ただし、緊急アクセス用アカウントは高い権限を持つため、通常の業務では使用せず、利用状況を監視するとともに、緊急時に使用できる状態であることを定期的に確認しましょう。
段階的に適用・運用する
条件付きアクセスを導入する際は、最初からすべてのユーザーに適用するのではなく、一部のユーザーや部門を対象に検証しながら、段階的に適用範囲を広げることが重要です。
また、適用後もサインインログや利用状況を確認し、業務への影響やセキュリティリスクの変化に応じて、ポリシーを継続的に見直しましょう。
条件付きアクセスを効率的に実現する方法
条件付きアクセスは、「誰がアクセスするか」「どのデバイスからアクセスするか」「どこからアクセスするか」「どのアプリケーションにアクセスするか」といった複数の情報をもとに、アクセスの許可やブロック、追加認証の要求などを行う仕組みです。
こうした条件付きアクセスを適切に運用するには、ユーザーやデバイスなど、アクセスの判断材料となる情報を適切に管理することが重要です。
具体的には、以下のような管理が求められます。
| 項目 | 主な内容 |
|---|---|
| ID管理 | ・ユーザーの所属や権限、アカウントの状態などを管理する |
| デバイス管理 | ・PCやスマートフォンなどの管理状況やセキュリティ状態を把握・管理する |
例えば、ユーザーやデバイスの情報を適切に管理することで、「どのユーザーが」「どのような状態のデバイスから」「どのアプリケーションへ」アクセスしようとしているのかを判断し、状況に応じたアクセス制御を適用しやすくなります。
こうしたID管理やデバイス管理に役立つサービス・ツールとして、IDaaSやMDMなどが挙げられます。
IDaaS(Identity as a Service)は、クラウドサービスなどへの認証やユーザーID、アクセス権限などをクラウド上で一元的に管理するサービスです。
一方、MDM(Mobile Device Management)は、スマートフォンやタブレットなどのモバイルデバイスを一元的に管理するための仕組みです。
条件付きアクセス機能を備えたIDaaSであれば、ユーザーやアクセス元などの情報に応じて、MFAの要求やアクセスのブロックといった制御を適用できます。
さらに、IDaaSとMDMなどのデバイス管理製品を連携させることで、ユーザーの情報だけでなく、デバイスの管理状況やセキュリティ状態なども踏まえたアクセス制御が可能になります。
複数のクラウドサービスを利用している場合、それぞれのサービスで個別に認証やアクセス制御を管理すると、管理が複雑になり、管理者の負担が大きくなる可能性があります。
そこで、条件付きアクセスに対応したIDaaSを活用することで、複数のクラウドサービスに対する認証やアクセス制御を一元的に管理しやすくなります。
条件付きアクセスにIDaaSを活用するメリット
前述のとおり、条件付きアクセスを効率的に導入・運用する方法のひとつとして、IDaaSの活用が挙げられます。
IDaaSとは、「Identity as a Service」の略で、クラウド上でIDや認証を一元的に管理し、複数のクラウドサービスへ安全かつスムーズにアクセスできるようにするサービスです。
IDaaSを活用することで、ユーザーの認証を起点として、複数のクラウドサービスに対する認証やアクセス制御を一元的に管理しやすくなります。
例えば、条件付きアクセス機能を備えたIDaaSでは、以下のようなポリシーを設定できます。
- 社外ネットワークからのアクセスには多要素認証(MFA)を要求する
- 管理者にはより厳格な認証を要求する
- 組織が管理するデバイスからのみ、特定のクラウドサービスへのアクセスを許可する
- アクセス元やデバイスなどの条件に応じてアクセスをブロックする
また、IDaaSで提供されることの多いシングルサインオン(SSO)やMFAなどの認証機能と組み合わせて、条件付きアクセスのポリシーを設計することも可能です。
例えば、SSOによって複数のクラウドサービスへのログインの手間を軽減しながら、普段とは異なるアクセスが検知された場合にはMFAを要求するなどの運用ができます。
このように、アクセス時の状況に応じて認証方法を切り替えることで、ユーザーの利便性に配慮しながらセキュリティを強化できます。
さらに、IDaaSの中には、入社や異動、退職に伴うアカウントの作成・変更・削除など、ユーザーIDのライフサイクル管理に対応したサービスもあります。
こうした機能を活用すれば、複数のクラウドサービスにまたがるアカウント管理を効率化でき、管理者の運用負荷の軽減にもつながります。
このように、IDaaSを活用することで、複数のクラウドサービスに対する認証やアクセス制御を一元的に管理しやすくなります。
そのため、複数のクラウドサービスに条件付きアクセスを適用し、効率的かつ継続的に運用していくうえで、IDaaSは有効な選択肢のひとつといえるでしょう。
条件付きアクセスの効率的な運用に役立つIDaaS「LANSCOPE IDアクセスマネージャー」
なりすましによる不正アクセスなどのリスクを低減するうえで、条件付きアクセスは有効な対策のひとつです。
しかし、複数のクラウドサービスを利用している場合、それぞれのサービスで個別に認証やアクセスルールを設定・管理すると、管理者の運用負荷が大きくなる可能性があります。
また、サービスごとに設定を行うことで、設定漏れやルールの不整合が生じる恐れもあります。
そこで本記事では、条件付きアクセスの効率的な運用に役立つIDaaS「LANSCOPE IDアクセスマネージャー」を紹介します。
LANSCOPE IDアクセスマネージャーは、クラウドサービスへの認証やアクセス制御、ID管理などをまとめて管理できるクラウド型の認証基盤です。
シングルサインオン(SSO)や多要素認証(MFA)、パスキー(FIDO2)認証など、多様な認証方式にも対応しています。
また、サービス単位で異なるルールを設定できるほか、部署やユーザー単位で詳細なアクセスルールを設定できます。
そのため、利用するユーザーやクラウドサービスなどに応じて認証方式やアクセスルールを設定し、組織のセキュリティポリシーに合わせたアクセス制御を行えます。
さらに、組織内のユーザーアカウントも一元的に管理できます。
入社や異動、退職などに伴うアカウントの登録・変更・削除や、クラウドサービスへのアクセス権限をまとめて管理することで、複数のクラウドサービスを利用する際の管理者の運用負荷を軽減できます。
IT資産管理・MDMとの連携でデバイス起点のリスクにも対応
さらに、IT資産管理・MDMツール「LANSCOPE エンドポイントマネージャー クラウド版」との連携による、デバイスの状態を踏まえたアクセス制御にも対応予定です。※
例えば、「LANSCOPE エンドポイントマネージャー クラウド版」の管理下にないデバイスや、組織が定めたセキュリティ要件を満たしていないデバイスからのクラウドサービスへのアクセスを制限できます。
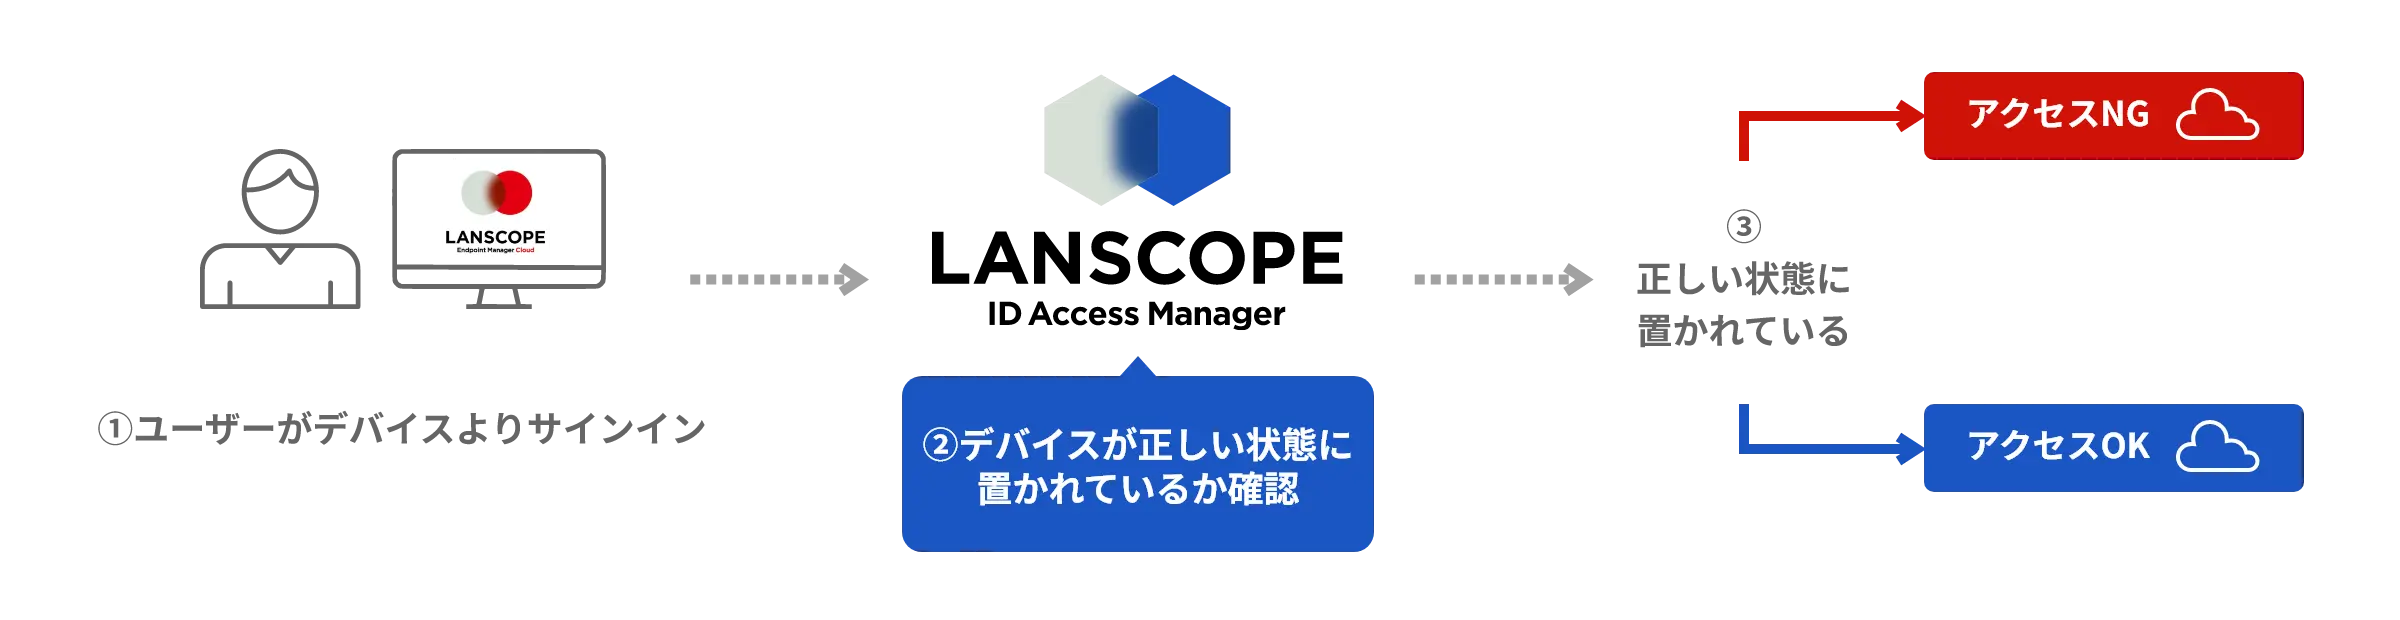
これにより、「誰がアクセスしているのか」というユーザーの情報だけでなく、「組織が管理しているデバイスか」「セキュリティ要件を満たしているか」といったデバイス側の情報も踏まえてアクセスを制御できるため、情報漏洩や不正アクセスなど、デバイスに起因するリスクの低減につながります。
※「LANSCOPE エンドポイントマネージャー クラウド版」との連携によるアクセス制御は、今後実装予定の機能です。実際の仕様は異なる場合があります。
このように、LANSCOPE IDアクセスマネージャーを活用することで、条件付きアクセスをはじめ、SSOやMFA、ID管理など、クラウドサービスを利用するための認証・アクセス管理をまとめて行えます。
条件付きアクセスを効率的に運用し、クラウドサービスの利便性とセキュリティを両立したい企業は、ぜひ「LANSCOPE IDアクセスマネージャー」をご検討ください。
「LANSCOPE IDアクセスマネージャー」の詳しい機能や特長、料金体系については、以下の資料でご紹介しています。ぜひご覧ください。
複雑なID・認証を運用をシンプルにする!
LANSCOPE ID アクセスマネージャー
パスワードレス、SSO、多要素認証など、アカウント管理機能を網羅したプロダクトについて、わかりやすくまとめました。
まとめ
本記事では「条件付きアクセス」をテーマに、その概要や必要性、設計手順などを解説しました。
本記事のまとめ
- 条件付きアクセスとは、ユーザーやデバイス、アクセス元などの情報をもとに、アクセスの許可・ブロックや追加認証の要求などを行う仕組み
- クラウドサービスの普及や働き方の多様化などを背景に、ネットワークの内外やID・パスワードだけに依存しないアクセス制御の重要性が高まっている
- 条件付きアクセスを活用することで、セキュリティやコンプライアンス対応の強化に加え、ユーザーの利便性に配慮したアクセス制御を行いやすくなる
- 条件付きアクセスを適切に運用するには、ユーザーやデバイスなど、アクセスの判断材料となる情報を適切に管理することが重要
- 複数のクラウドサービスに条件付きアクセスを適用する場合は、認証やアクセス制御を一元的に管理できるIDaaSの活用が有効
ID・パスワードによる認証だけでは、フィッシングなどによって認証情報が第三者に窃取された場合、不正アクセスを防ぐことが難しくなります。
そのため、ユーザーの認証に加えて、デバイスやアクセス元などの情報も踏まえてアクセスを制御することが重要です。
一方、複数のクラウドサービスを利用している場合、それぞれのサービスで個別にアクセスルールを設定・管理すると、管理者の運用負荷が大きくなり、設定漏れやルールの不整合が生じる恐れがあります。
こうした課題への対策として、認証やアクセス制御、ID管理などを一元的に行えるIDaaSの活用が有効です。
そこで本記事では、条件付きアクセスの効率的な運用に役立つIDaaS「LANSCOPE IDアクセスマネージャー」を紹介します。
「LANSCOPE IDアクセスマネージャー」は、SSOやMFA、パスキー(FIDO2)認証、アクセス制限、アカウント管理などに対応しており、複数のクラウドサービスに対する認証・アクセス管理を一元化できます。
条件付きアクセスを効率的に運用し、クラウドサービスの認証・アクセス管理を強化したい企業は、ぜひ「LANSCOPE IDアクセスマネージャー」をご検討ください。
複雑なID・認証を運用をシンプルにする!
LANSCOPE ID アクセスマネージャー
パスワードレス、SSO、多要素認証など、アカウント管理機能を網羅したプロダクトについて、わかりやすくまとめました。
おすすめ記事