Written by WizLANSCOPE編集部
【ログ活用の最新トレンド】
これから始める操作ログ活用ガイド
ログ管理の活用シーン、具体的な活用ステップなどを解説。
「取得したログを活用できていない」という担当者様、必見の一冊です。
目 次
プライバシー保護とは、個人の私生活や個人に関する情報が、本人の意思に反して収集・利用・公開されないように守ることです。
企業・組織は、事業活動を通じて顧客や取引先、従業員などの個人に関する情報を日常的に取り扱っています。
これらの情報が適切に管理されなければ、情報漏洩や不正利用につながり、プライバシーの侵害だけでなく、企業の信用失墜やブランド価値の低下、損害賠償や法的責任の発生など、事業活動に大きな影響を及ぼす恐れがあります。
そのため企業・組織には、個人に関する情報を適切に管理するとともに、情報漏洩を防ぐためのルール整備や技術的な対策を講じることが求められています。
本記事では、企業におけるプライバシー保護の重要性をはじめ、プライバシー侵害が発生する主な原因や情報漏洩を防ぐための対策、プライバシー保護に役立つツールについて解説します。
▼本記事でわかること
- プライバシー保護の重要性
- プライバシーが侵害される主な原因
- プライバシーを保護するための対策
- プライバシー保護に役立つツールのご紹介
「効率的かつ安全にプライバシー保護を実施したい」「企業におけるプライバシー保護の重要性を改めて整理したい」という方は、ぜひ最後までご覧ください。
プライバシーとは
「プライバシー」とは、一般的に「個人の私生活や個人に関する情報について、本人の意思に反して公開・利用・干渉されない権利」を指します。
プライバシーに関わる情報には、個人を特定できる情報だけでなく、個人の私生活に関する情報も含まれます。具体例は以下のとおりです。
- 氏名
- 生年月日
- 住所(自宅など)
- 電話番号
- 顔写真
- マイナンバー、パスポート番号、運転免許証番号
- アカウントのログイン情報(ID・パスワードなど)
- 家族構成
- プライベートのスケジュール
- SNSアカウントや投稿内容
- 病歴・健康情報
- 交友関係
- 趣味
また、個人を特定できる情報ではなくても、一般的には以下の要件を満たす事柄はプライバシーに関わる情報と判断されることがあります。
- 私生活上の事実、または事実と受け取られる恐れのある事柄であること
- 本人の立場から見て、みだりに公開されたくないと認められる事柄であること
- 一般にまだ知られていない事柄であること
このように、プライバシーは個人情報だけを指すものではありません。
そのため企業・組織は、個人情報はもちろん、従業員や顧客、取引先の私生活に関わる情報についても適切に取り扱うことが求められます。
プライバシーと個人情報の違い
プライバシーと混同しやすい言葉に「個人情報」があります。
個人情報とは、文字通り、氏名や生年月日などによって特定の個人を識別できる情報を指します。
具体例としては、以下のような情報が該当します。
- 氏名
- 住所
- 電話番号
- メールアドレス
- 顔写真
- マイナンバー
- 運転免許証番号
一方、プライバシーとは、個人の私生活や個人に関する情報について、本人の意思に反して公開・利用・干渉されない権利や、その対象となる情報を指します。
そのため、プライバシーは個人を直接特定できるかどうかに関わらず、対象となる場合があります。
例えば、趣味や交友関係、行動履歴などは、個人を直接特定できない情報であっても、内容によってはプライバシーに該当するか可能性があります。
つまり、個人情報はプライバシーに関わる情報の一部で、プライバシーはより広い概念を指します。
プライバシーの保護とは
プライバシー保護とは、「プライバシー」を守るために、個人に関する情報を適切に管理し、不正な収集や利用、公開を防ぐ取り組みです。
企業・組織では、顧客や取引先、従業員などの個人に関する情報を日常的に取り扱っています。
こうした情報が適切に管理されていなければ、意図せず情報が漏洩したり、第三者に不正に取得されたりする恐れがあります。
万が一、何らかのインシデントによって情報が漏洩した場合、プライバシー侵害が発生するだけでなく、個人情報の悪用や企業の信用失墜、損害賠償などにつながる恐れがあります。
そのため、個人に関する情報を取り扱う組織には、情報を適切に管理し、安全に取り扱うことが求められます。
また、日本では個人情報の適正な取り扱いを定めた「個人情報保護法」が制定されており、個人情報を取り扱う事業者には法令に沿った情報管理が求められています。
個人情報保護法について
個人情報保護法とは、個人情報の適正な取り扱いについて定めた法律です。
個人情報を保護するとともに、その有用性にも配慮しながら適正な活用を図ることを目的としています。
氏名や住所、生年月日などの個人情報は、行政や医療、ビジネスなどさまざまな分野で活用されています。一方で、不適切な取り扱いはプライバシー侵害や情報漏洩につながる恐れがあるため、適切な管理が求められます。
日本では2003年に「個人情報の保護に関する法律(個人情報保護法)」が制定され、2005年に全面施行されました。
また、同法の制定にあたっては、OECD(経済協力開発機構)が1980年に公表した「プライバシー保護と個人データの国際流通についてのガイドライン」に示された8原則の考え方も参考にされています。
その後、デジタル技術の進展やグローバル化への対応などを背景に、法律はこれまでに複数回の改正が行われています。
個人情報保護法に関しては、以下の記事でも詳しく解説しています。
OECDのプライバシーガイドラインとは
個人情報保護法の制定にあたっては、国際的なプライバシー保護の考え方も取り入れられています。
そのひとつが、OECD(経済協力開発機構)が公表した「プライバシー保護と個人データの国際流通についてのガイドライン」です。
このガイドラインでは、個人データを適切に取り扱うための基本的な考え方として、次の8つの原則が示されています。
OECDプライバシーガイドラインの8原則
| 原則 | 概要 |
|---|---|
| 1. 収集制限の原則 | 個人データの収集には制限を設け、いかなる個人データも、適法かつ公正な手段 によって、及び必要に応じてデータ主体に通知し、又は同意を得た上で収集すべきである。 |
| 2. データ内容の原則 | 個人データは、利用目的の範囲内において利用し、かつ利用目的の達成に必要な 範囲内で正確、完全及び最新の内容に保つべきである。 |
| 3. 目的明確化の原則 | 個人データの収集目的は、データが収集された時点よりも前に特定し、当該利用 目的の達成に必要な範囲内における事後的な利用又はその他の目的での利用は、その 利用目的に矛盾しない方法で行い、利用目的を変更するにあたっては毎回その利用目的を特定すべきである。 |
| 4. 利用制限 of 原則 | 個人データは特定された目的以外の目的のために開示すること、 利用可能な状態に置くこと又はその他の方法で利用すべきではない。 ただし、データ主体の同意がある場合、又は、法令に基づく場合はこの限りではない。 |
| 5. 安全確保の原則 | 個人データは、その滅失若しくは不正アクセス、き損、不正利用、改ざん又は漏えい等のリスクに対し、合理的な安全保護措置を講ずるべきである。 |
| 6. 公開の原則 | 個人データの活用、取扱い、及びその方針については、公開された一般的な方針 に基づくべきである。 その方法は、個人データの存在及び性質に応じて、その主要な利用目的とともにデータ管理者の識別及び通常の所在地を認識できる方法によって示すべきである。 |
| 7. 個人参加の原則 | 個人は次の権利を有する (a) データ管理者が自己に関するデータを保有しているか否かについて、データ管理者又はその他の者から確認を確認を得ること。 (b) 自己に関するデータを保有している者に対し、 (ⅰ)合理的な期間内に、 (ⅱ)必要がある場合は、過度にならない費用で、 (ⅲ)合理的な方法で (ⅳ)本人が認識しやすい方法で、事故に知らしめられること (c) 上記(a)及び(b)の要求が拒否された場合には、その理由が示されること及びそのような拒否に対して異議を申し立てることができること。 (d) 自己に関するデータに対して異議を申し立てること及びその異議が認められた場合には、そのデータを削除、訂正、完全化又は改めさせること。 |
| 8. 責任の原則 | データ管理者は、上記の諸原則を実施するための措置を遵守する責任を有する。 |
この8つの原則は、個人情報保護に関する国際的な基本原則として広く活用されており、日本の個人情報保護法にもその考え方が反映されています。
出典:プライバシー保護と個人データの国際流通についてのガイドラインに関する理事会勧告 (2013)
プライバシーの保護が重要な理由
個人に関するさまざまな情報を取り扱う企業・組織において、プライバシーを適切に保護することの重要性は年々高まっています。
プライバシーの保護が重要視されている主な理由として、以下が挙げられます。
- デジタル化の進展により、個人データの活用機会が増えているため
- サイバー攻撃による情報漏洩リスクが高まっているため
- 企業・組織の信用を維持するため
- 法令や社会的要請への対応が求められているため
それぞれの理由について詳しく確認していきましょう。
デジタル化の進展により、個人データの活用機会が増えているため
近年、クラウドサービスやECサイト、スマートフォンアプリの普及により、企業や組織が取り扱う個人データは増加し、その活用機会も広がっています。
収集した個人データを活用することで、顧客満足度やサービス品質の向上が期待できる一方で、不適切な取り扱いは個人情報の漏洩やプライバシー侵害につながる恐れがあります。
特に生成AIが普及した昨今では、従業員が個人情報や機密情報を意図せず外部サービスへ入力してしまうリスクも高まっています。
このような背景から、個人データを扱う企業・組織では、適切な情報管理がこれまで以上に求められています。
サイバー攻撃による情報漏洩リスクが高まっているため
企業・組織が保有する個人データを狙ったサイバー攻撃が増加していることも、プライバシー保護が重要視される理由のひとつです。
近年では、ランサムウェアやフィッシング攻撃、不正アクセスなどのサイバー攻撃が巧妙化しており、企業・組織が保有する個人情報や機密情報が標的となるケースが後を絶ちません。
万が一、サイバー攻撃によって個人データが漏洩した場合、攻撃者による不正利用やなりすまし、詐欺などに悪用される恐れがあります。
また、漏洩した情報を足掛かりとして、取引先や関連企業を狙った二次被害につながるケースもあります。
そのため、企業・組織には、サイバー攻撃を想定したセキュリティ対策と併せて、個人データを適切に管理し、プライバシーを保護する体制の構築が求められています。
企業・組織の信用を維持するため
企業・組織が取り扱う個人データが漏洩し、顧客や従業員、取引先などのプライバシーが侵害された場合、企業・組織に対する信頼が損なわれることは避けられません。
信頼の低下は、顧客や取引先との関係に影響を及ぼすだけでなく、企業ブランドの価値や競争力の低下につながる恐れがあります。
また、たとえサイバー攻撃による被害であったとしても、情報漏洩が発生したという事実は変わらず、利用者や取引先からの信頼が低下する可能性があります。
一度失われた信頼を回復するには多くの時間とコストを要し、その影響は企業活動や事業継続にも及びかねません。
このようなリスクを防ぐためにも、個人データを適切に管理し、従業員や顧客、取引先のプライバシーを保護することが重要です。
法令や社会的要請への対応が求められているため
個人情報を取り扱う企業・組織には、個人情報保護法をはじめとした法令を順守し、適切に個人データを管理することが求められています。
ただし、法令を順守しているだけで十分とはいえません。
例えば、Webサービスを提供する企業では、Cookie情報や位置情報など、個人情報には該当しないデータを収集・利用するケースもあります。
これらの情報も利用方法によってはプライバシーに関わるため、利用者への適切な説明や慎重な取り扱いが重要です。
近年では、企業に対して法令順守だけでなく、データの利用目的を分かりやすく示すことや、適切な同意を取得することなど、透明性の高いデータ活用が求められています。
このように、プライバシー保護は法令への対応だけでなく、利用者から信頼されるサービスや事業運営を実現するうえでも重要です。
プライバシー侵害が発生する主な原因
プライバシーの侵害が発生する原因はさまざまですが、企業・組織において特に注意すべき原因は、以下の3つです。
- サイバー攻撃
- 人的ミス・管理体制の不備
- 内部不正
個人情報を取り扱う企業・組織には、これらの原因を正しく理解し、それぞれに対して適切な対策を講じることが求められます。
主な原因について詳しく確認していきましょう。
サイバー攻撃
マルウェア感染やフィッシング、不正アクセスなどのサイバー攻撃では、業務システムの認証情報や企業が保有する顧客情報など、さまざまなデータが標的となります。
これらの情報が攻撃者に窃取されると、個人情報の漏洩やプライバシー侵害につながる恐れがあります。
例えば、フィッシング攻撃によってWebサービスのログイン情報が盗まれた場合、アカウントに登録された氏名や住所、電話番号、メールアドレスなどの個人情報が閲覧・悪用される可能性があります。
また、窃取された個人情報がダークウェブなどで不正に売買され、さらなる犯罪に悪用されるケースもあります。
近年では、生成AIやCaaS(Crime as a Service)の普及により、専門的な知識がなくても高度なサイバー攻撃を実行しやすくなっています。
こうした背景から、企業・組織には、サイバー攻撃を想定したセキュリティ対策と適切な情報管理の実施がこれまで以上に求められています。
人的ミス・管理体制の不備
従業員による人的ミス(ヒューマンエラー)や管理体制の不備が、プライバシー侵害につながるケースも少なくありません。
例えば、メールの誤送信やクラウドストレージの公開設定ミス、デバイスの紛失などによって個人情報が漏洩し、プライバシー侵害につながる恐れがあります。
また、アクセス権限が適切に管理されていない場合や、業務委託先における情報管理が不十分な場合も、個人情報の漏洩やプライバシー侵害を招く要因となります。
このようなリスクを防ぐためには、ツールやシステムによる技術的対策に加え、アクセス権限の適切な管理や運用ルールの整備、従業員への情報セキュリティ教育など、組織全体で継続的に対策を講じることが重要です。
内部不正
従業員などの関係者による内部不正も、プライバシー侵害につながる要因のひとつです。
例えば、業務で知り得た個人情報を不正に持ち出したり、私的な目的で利用したりすることで、個人情報の漏洩やプライバシー侵害につながる恐れがあります。
具体的には、退職予定者による機密情報の持ち出しや個人情報の不正な売買、本来の業務目的以外で個人情報を閲覧するといった行為が挙げられます。
このような内部不正を防ぐためには、アクセス権限の適切な管理や操作ログの監視、従業員へのコンプライアンス教育など、多角的な対策が重要です。

【ログ活用の最新トレンド】
これから始める操作ログ活用ガイド
ログ管理の活用シーン、具体的な活用ステップなどを解説。
「取得したログを活用できてない」という担当者様、必見の一冊です。
プライバシーが侵害された場合のリスク
プライバシーが侵害された場合、本人だけでなく、情報を管理する企業・組織にもさまざまな影響が及びます。
主なリスクは以下のとおりです。
- 情報の漏洩・悪用
- 金銭的被害
- 信用の失墜
- 損害賠償
まず、プライバシーを侵害された本人には、個人情報の漏洩や悪用といったリスクがあります。
無断で個人情報が公開・漏洩した場合、第三者に情報が渡るだけでなく、なりすましや不正ログインなどの犯罪に悪用される恐れがあります。
また、認証情報やクレジットカード情報などが漏洩した場合には、不正利用による金銭的被害が発生する可能性があります。
さらに、住所や連絡先などの情報が漏洩すると、ストーカー行為や迷惑行為などの二次被害につながるケースもあります。
一方、企業・組織には、個人情報を適切に管理する責任があるため、情報漏洩やプライバシー侵害が発生すると、社会的信用の低下やブランド価値の毀損につながる可能性があります。
また、情報漏洩の内容や原因によっては、損害賠償請求や行政対応が必要となる場合もあり、多額の費用や人的コストが発生する可能性があります。
このように、プライバシー侵害は本人だけでなく、企業・組織にも大きな損失をもたらすため、適切な情報管理と再発防止策の徹底が求められます。
プライバシーを保護するための対策
企業・組織がプライバシー侵害を防ぐためには、技術的対策と組織的対策の両面から対策を講じることが重要です。
ここでは、それぞれの対策について詳しく解説します。
技術的対策
企業・組織が実施すべき技術的対策の代表例としては、以下が挙げられます。
| 対策 | 概要 |
|---|---|
| アクセス制御・権限管理 | ・個人情報へのアクセス権限を適切に管理し、不正アクセスや内部不正による情報漏洩を防ぐ |
| 多要素認証(MFA)の有効化 | ・ID・パスワードに加えて、生体認証やワンタイムパスワードなどを組み合わせ、不正ログインによる情報漏洩を防ぐ |
| データの暗号化 | ・データが窃取された場合や通信が盗聴された場合でも、内容を第三者に読み取られるリスクを低減する |
| ログの取得・監視 | ・システムへのログイン履歴やファイルへのアクセス履歴などを記録・監視し、不審な操作を早期に検知して被害の被害の拡大を防ぐ |
| エンドポイントの適切な管理 | ・デバイスのOSやソフトウェアを最新の状態を保つほか、紛失時にはリモートロックやリモートワイプを実施し、情報漏洩を防ぐ |
技術的対策を実施することで、サイバー攻撃や内部不正による情報漏洩のリスクを低減し、個人情報やプライバシーを適切に保護できます。
【ログ活用の最新トレンド】
これから始める操作ログ活用ガイド
ログ管理の活用シーン、具体的な活用ステップなどを解説。
「取得したログを活用できてない」という担当者様、必見の一冊です。
組織的対策
企業・組織が実施すべき組織的対策の代表例としては、以下が挙げられます。
| 対策 | 概要 |
|---|---|
| プライバシーポリシーや社内ルールの整備 | ・個人情報の取得・利用・保管・廃棄に関するルールを明文化するとともに、データの持ち出しや削除方法などの運用ルールを整備す |
| 情報セキュリティ教育の実施 | ・定期的な研修や標的型攻撃メール訓練などを通じて、個人情報の適切な取り扱いやインシデント発生時の対応方法を周知する |
| リスクアセスメントの実施 | ・新たな脅威や法改正、業務環境の変化に応じてリスクを評価し、情報管理の方法やセキュリティ対策を継続的に見直す |
| サプライチェーン管理 | ・自社だけでなく、委託先や取引先を含めた情報管理体制を確認し、契約時に情報の取り扱いや責任範囲を明確にする |
組織的対策を実施することで、従業員のセキュリティ意識の向上につながるだけでなく、サイバー攻撃や内部不正によるプライバシーの侵害を発生しにくい体制を構築できます。
プライバシー保護を支援する「LANSCOPE エンドポイントマネージャー クラウド版」
企業・組織が保有する個人情報を適切に管理・保護するためには、ルールの整備や従業員教育に加え、ツールを活用した技術的対策も欠かせません。
そこで本記事では、企業・組織のプライバシー保護や情報漏洩対策を支援するIT資産管理・MDMツール「LANSCOPE エンドポイントマネージャー クラウド版」を紹介します。
本ツールは、PCやスマートフォン、タブレットをクラウド上で一元管理できるほか、情報漏洩対策や端末管理に役立つさまざまな機能を備えています。代表的な機能は以下のとおりです。
- PC・スマートフォンの操作ログを自動で取得
- PC・スマートフォン・タブレットの利用状況をレポートで可視化
- あらかじめ設定したポリシーに基づく利用制限やアラート通知
- デバイス紛失時に利用できるリモートロック・リモートワイプ・位置情報の取得
- Windows Updateの管理
内部不正対策に欠かせないPCの操作ログは、最大5年間保存できます。
ログ画面では、アプリの利用やWebサイトの閲覧、ファイル操作、Wi-Fi接続などについて、「どのPCで」「誰が」「いつ」「どのような操作をしたか」を一覧で確認できるため、不審な操作の早期発見やインシデント発生時の原因調査に役立ちます。
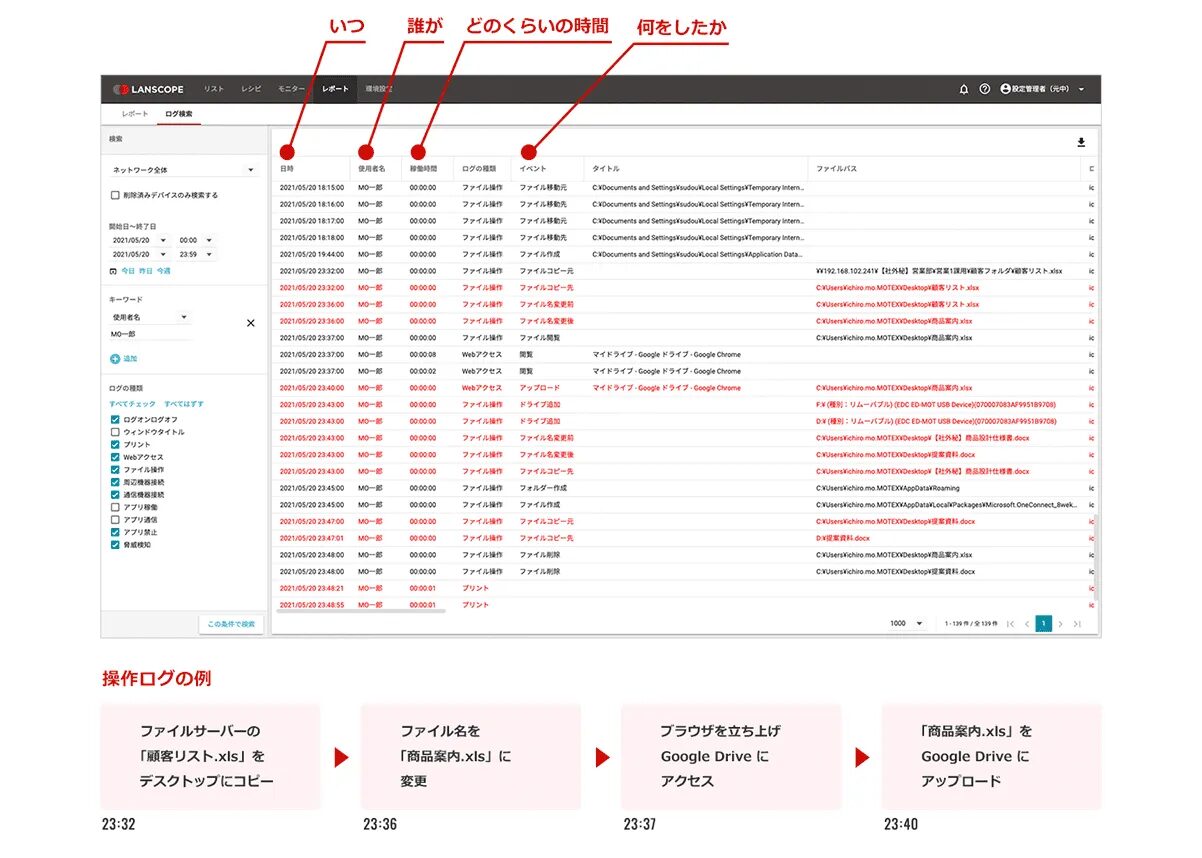
そのため、不審な操作の早期発見やインシデント発生時の原因調査に役立ちます。
また、従業員が業務で使用する端末を紛失した場合でも、遠隔で画面ロックや端末の初期化(リモートワイプ)を実行できるため、個人情報や機密情報が第三者に閲覧・悪用されるリスクを低減できます。
「LANSCOPE エンドポイントマネージャー クラウド版」について詳しく知りたい方は、下記の製品ページや資料をご確認ください。
【Microsoft 365もまとめて管理!】
LANSCOPE エンドポイントマネージャー クラウド版
エンドポイントマネージャー クラウド版ならPC・スマホ管理に加えて、Microsoft 365の利用状況も見える化できます。
まとめ
本記事では、「プライバシー保護」をテーマに、その重要性や主なリスク、企業・組織が取り組むべき対策について解説しました。
本記事のまとめ
- プライバシー保護とは、個人に関する情報を適切に管理し、不正な収集や利用、公開などから守る取り組み
- プライバシー保護が重要視される背景には、デジタル化による個人データの活用拡大やサイバー攻撃リスクの高まり、企業・組織の信用維持、法令や社会的要請への対応などがある
- プライバシー侵害の主な原因として、「サイバー攻撃」「人的ミス・管理体制の不備」「内部不正」が挙げられる
- プライバシーを保護するためには、技術的対策と組織的対策の両面から継続的に取り組むことが重要
プライバシー侵害や情報漏洩が発生すると、本人だけでなく、情報を管理する企業・組織にも、社会的信用の低下や損害賠償、対応コストの増加など、さまざまな影響を及ぼす恐れがあります。
こうしたリスクを低減するためには、ログの取得やアクセス制御などの技術的対策に加え、社内ルールの整備や情報セキュリティ教育といった組織的対策を継続的に実施することが重要です。
本記事で紹介した「LANSCOPE エンドポイントマネージャー クラウド版」は、PCやスマートフォンなどのエンドポイントを一元管理し、操作ログの取得やアクセス管理、リモートロック・リモートワイプなど、企業・組織のプライバシー保護や情報漏洩対策を支援するさまざまな機能を備えています。
プライバシー保護や情報漏洩対策の強化を検討している企業・組織の方は、ぜひ導入をご検討ください。
【ログ活用の最新トレンド】
これから始める操作ログ活用ガイド
ログ管理の活用シーン、具体的な活用ステップなどを解説。
「取得したログを活用できてない」という担当者様、必見の一冊です。
おすすめ記事