【ログ活用の最新トレンド】
これから始める操作ログ活用ガイド
ログ管理の活用シーン、具体的な活用ステップなどを解説。
「取得したログを活用できていない」という担当者様、必見の一冊です。
目 次
特権IDは、システムにおける「マスターキー」のような役割を持つ、極めて強大な権限を持ったアカウントです。
一般的なユーザーIDとは異なり、システム設定の変更や機密データのアクセスを制限なく実行できるため、万が一乗っ取りや設定ミスが生じた場合、情報漏洩や業務停止といった甚大な被害につながりかねません。
こうした脅威から重要システムや機密資産を守るためには、特権IDの保有状況を正確に把握し、不正アクセスや内部不正のリスクを低減する「特権ID管理」が欠かせません。
本記事では、特権ID管理が必要とされる背景をはじめ、具体的な管理プロセスや安全に運用するためのポイントを解説します。
▼本記事でわかること
- 特権ID管理の重要性
- 特権ID管理の具体的なプロセス
- 特権IDを管理するときのポイント
「特権ID管理のセキュリティリスクを改めて知りたい」「具体的な管理・運用の手順を知りたい」という方は、ぜひご一読ください。
特権IDとは
特権IDとは、システムやネットワーク全体に対して、最上位の権限を持つ特別なアカウントで、言わば「マスターキー」のようなものです。
特権IDを保有するアカウントは、システム構成の変更やユーザーアカウントの追加・削除、すべての領域へのアクセスなど、対象環境における「ほぼすべての操作」を制限なく実行できる権限を持ちます。
代表的な特権IDの例は、以下の通りです。
- Windowsの「Administrator」
- UNIX/Linuxの「root」
- データベースの管理者アカウント
通常の一般ユーザーIDは利用者の数だけ個別に発行されますが、特権IDは原則としてシステムごとにひとつ、もしくはごく少数の共有アカウントとして存在します。
万が一この特権IDが、サイバー攻撃者などに窃取・悪用された場合、システム停止やWebサイトの改ざん、個人・機密情報の漏洩など、深刻なセキュリティインシデントが生じる可能性があります。
こうした深刻な被害リスクを最小限に抑えるためにも、企業・組織には、特権IDの保有状況を厳格にコントロールし、利用状況を常時監視する仕組み作りが強く求められています。
特権ID管理とは
特権ID管理とは、作成・割り当て・利用・削除などの特権IDのライフサイクルを適切に制御・監視する取り組みを指します。
これは、単に特権IDの一覧を作成して保管するものではありません。以下のような項目を定期的に棚卸しし、利用実態をリアルタイムかつ正確に把握・制御することが求められます。
- 誰に権限を付与しているのか
- いつどの時間帯にアクセスされたのか
- どのシステムやサーバーにログインしているのか
- どのようなコマンド実行や設定変更を行ったか
特権ID管理で特に重要なのが、「最小権限の原則」です。これは、「必要な人に、必要なときだけ、必要な権限を与える」というセキュリティ設計の考え方です。
特定の担当者に特権IDを継続的に付与していると、万が一PCがマルウェアに感染した際にそのまま特権を乗っ取られたり、管理者の予期せぬ設定ミスや内部不正による情報漏洩が生じたりするリスクが高くなります。
そのため、不必要な特権IDや過剰な権限設定は決して放置せず、適切な申請・承認フロー、多要素認証によるアクセス制御、ログ管理などを組み合わせた多層的な運用が求められます。
特権ID管理はなぜ重要なのか
特権IDは、対象となるシステムやネットワークにおける「ほぼすべての操作」を制限なく実行できる最上位の権限です。
それゆえに、この権限を適切に監視・コントロールできず、外部のサイバー攻撃者に悪用されたり、悪意ある内部関係者に利用されたりした場合、業務停止や重大な情報漏洩といった甚大な被害につながる恐れがあります。
ここでは、特権ID管理が現代のビジネスセキュリティにおいてなぜ不可欠なのか、その重要性を3つの観点から整理します。
- サイバー攻撃による被害を最小化するため
- 内部不正リスクを低減されるため
- クラウド利用の加速に伴う管理対象の増加に対応するため
それぞれの背景と重要性について、詳しく確認していきましょう。
サイバー攻撃による被害を最小化するため
攻撃者は、まず乗っ取りやすい一般ユーザーのアカウントに侵入(初期潜入)を試みます。
その後、システムの脆弱性や設定ミスを悪用して、本来は持っていない上位のアカウント権限を不正に奪取する「権限昇格」を実行し、最終的に特権IDを手に入れようとします。
これにより、特権IDが攻撃者に乗っ取られてしまうと、社内の機密データや顧客情報の窃取、セキュリティ設定の無効化、さらにはログの削除といった操作がすべて実行可能になり、被害がネットワーク全体へ拡大する危険性が生じます。
こうした「権限昇格」に伴う深刻な事態や組織内での感染拡大(ラテラルムーブメント)を未然に防ぎ、被害を最小限に抑えるためにも、特権IDの保有状況を厳格にコントロールする「特権ID管理」の徹底が欠かせません。
内部不正リスクを低減させるため
特権IDの悪用リスクは、外部からのサイバー攻撃だけに留まりません。
退職者や異動者のアカウントが削除されずに放置されていたり、委託先や社内のシステム運用担当者が「本来許可されていない業務外の操作」を実行してしまったりするような、内部要因によるリスクも存在します。
そのため、特権ID管理の仕組みを通じて「いつ、誰が特権IDを使用し、どのような操作を行ったのか」を常時記録(ログ収集)し、不審な挙動を追跡できる状態にしておくことが極めて重要です。
利用履歴を厳格に見える化しておくことは、万が一の設定ミスが起きた際に「何が原因だったのか」を素早く突き止める手がかりになるだけでなく、関係者に「見られている」という意識を持たせることにもつながります。
これにより、注意不足によるミスや不正な操作の抑止効果が期待できるでしょう。
クラウド利用の加速に伴う管理対象の増加に対応するため
従来の特権ID管理において、主な対象は社内にあるサーバーやネットワーク機器などでした。
一方で、近年は多くの企業でSaaSやIaaSといったクラウドサービスの利用が急速に拡大しており、IT環境の複雑化が進んでいます。
このように管理対象がオンプレミスとクラウドの双方に分散すると、「どこにどんな特権IDが存在しているのか」「誰がどのシステムの管理者権限を持っているのか」を管理者が漏れなく把握することは極めて困難になります。
仮に、「利用実態がわからないアカウント」や「過剰な権限」が放置されれば、そこがセキュリティ上の大きな抜け穴になりかねません。
このようなアカウントの保有状況を正しく把握し、抜け漏れのないセキュリティ体制を築くためにも、オンプレミスからクラウドまでを一元的に管理・監視できる仕組みが強く求められています。
特権IDが悪用された事例
2025年4月、ある県の教育委員会で、県立学校のMicrosoftアカウントが大量に削除されるセキュリティインシデントが発生しました。
セキュリティ業者による調査の結果、生徒や教職員のアカウントを登録・削除できる「特権アカウント(管理用アカウント)」のパスワードが何らかの方法で窃取され、不正アクセスに悪用されていたことが判明しています。
さらに攻撃者は、侵害した特権アカウントを悪用し、新たな特権アカウントを作成していました。これにより、最終的に1万7,000件以上のMicrosoftアカウントが削除され、教育現場のシステムが一時的に麻痺するなどの深刻な被害がもたらされました。
この事例からもわかるように、特権IDが悪用された場合の被害は甚大です。
特権アカウント自体のパスワード保護や多要素認証による防壁強化はもちろん、利用者を最小限に限定するアクセス制御や、不審なログイン・操作を即座に検知する常時監視といった、多層的なセキュリティ対策をあらかじめ構築することが極めて重要です。
特権ID管理の方法・プロセス
特権IDの管理と一口に言っても、ルールやルールに基づいた運用の仕組みがなければ、円滑に運用することは困難です。
ここでは、特権ID管理をスムーズに導入し、無理なく運用を続けるためのステップを5つの手順に分けて解説します。
- 手順(1):特権IDの洗い出し・現状把握
- 手順(2):ワークフローの定義とルール化
- 手順(3):アクセス制御の実施
- 手順(4):操作ログの取得と監査体制の構築
- 手順(5):定期的な棚卸しの実施
それぞれの手順において具体的に何をするのか、どのようなポイントがあるのかを確認していきましょう。
手順(1):特権IDの洗い出し・現状把握
まずは、自社環境にどのような特権IDが存在するのかを正確に把握する必要があります。
社内にあるサーバーやネットワーク機器といったオンプレミス環境はもちろん、利用中のSaaSやIaaSなどのクラウドサービスに至るまで、管理対象となるシステムを抜け漏れなく洗い出しましょう。
対象システムを洗い出したら、各環境に存在する特権IDを特定し、以下の項目を整理します。
- どの環境の何の権限なのか(IDの名称と対象システム)
- 誰がどのような業務で利用するのか(利用者と利用目的)
- アカウントの状態(解放されているのか、一時的なものか)
この際、特権IDの棚卸しも実施し、実態を把握しましょう。
例えば、不要なアカウントが残っていないかや、過剰な権限が付与されていないかを確認し、適切な権限変更を行う必要があります。
手順(2):ワークフローの定義とルール化
特権IDは、極めて強力な権限であるため、「いつでも誰でも自由に使える」状態にしておくことは避けるべきです。
利用する際は、以下のような事前申請・承認フローを厳格に整えることが重要です。
| 手順 | 内容 | |
|---|---|---|
| 1 | 作業者による申請 | ・作業予定日時、対象システム、具体的な作業目的などを申請する |
| 2 | 管理者による承認 | ・上長やシステム責任者が、申請内容の妥当性を確認し、承認する |
| 3 | 一時的な権限付与 | ・承認された時間内のみ利用可能な特権IDを発行する |
| 4 | 作業の実行・完了報告 | ・作業終了後、速やかに完了報告する |
| 5 | 権限の削除 | ・作業完了後のアカウントを即座に無効化する |
また、特権IDの利用を許可する従業員の条件や、申請が認められる業務内容(定期メンテナンス、緊急トラブル対応など)も基準として明文化しておくことが推奨されます。
なお、承認権限を持つ「承認者」をあやふやにしたり、複数人に権限を分散させすぎたりすると、「誰が申請を許可し、誰が最終的な権限を削除したのか」の責任の所在が曖昧になり、運用が形骸化する原因となります。
承認者についても、最小限で運用するようにしましょう。
手順(3):アクセス制御の実施
申請者以外の第三者による特権IDの不正利用や、申請時間外のアクセスを防ぐために、動的な「アクセス制御」を導入することも重要です。
具体的には、以下のような条件を設定しましょう。
| 条件 | 内容 |
|---|---|
| 利用ユーザーの制限 | ・事前に承認された特定の担当者のみアクセスを許可する |
| アクセス元デバイスの制限 | ・社有PCや、特定のMACアドレスを持つ端末からのみ接続を認める |
| 利用時間帯の制限 | ・申請された作業時間外のアクセスをブロックする |
| 接続元・接続先のネットワーク制御 | ・特定のセグメントやIPアドレスからの接続のみに限定する |
また、特権IDでログインする際は多要素認証を必須とする、特権IDのパスワードを利用者に開示しないといった対策をあわせて行うことで、パスワードの使い回しや漏洩リスクを低減できます。
手順(4):操作ログの取得と監査体制の構築
特権IDの使用状況やアクセス履歴は、ログとして記録し、監視・追跡を行えるような体制を構築しましょう。
これにより、万が一不正アクセスや誤操作が発生した際にも、速やかに原因を突き止めることができます。
この際、「誰が、いつ、どのシステムにログインしたか」というアクセスログだけでなく、「システム内でどのようなコマンドを実行し、ファイルに触れたか」という詳細な「操作内容のログ」まで取得することが推奨されます。
平時からログを取得・監視しておくことで、不正アクセスや不審な操作が行われた際にも早期に検知し、迅速に対処できます。
手順(5):定期的な棚卸しの実施
一度システム上の権限を適切に整理しても、組織変更や人事異動、退職などのイベントが発生すると、不要になったはずの権限がそのまま残ってしまうことがあります。
そのため、特権IDや付与された権限が常に正しい状態に維持されているかを検証する「定期的な棚卸し」が欠かせません。
具体的には、最低でも数ヶ月に一度、以下のチェックリストに沿って監査を行いましょう。
- 台帳にない未知の特権IDが作成されていないか(バックドアなど)
- 異動者や退職者の特権IDが削除されずに残っていないか
- 常時開放されている特権アカウントが不必要に増えていないか
もし不要なアカウントが残っていたり、過剰な権限設定が見つかったりした場合は、即座に削除または設定変更を行うことが重要です。
特権IDを管理する際のポイント
特権ID管理の仕組みやルールを厳格に整備しても、複雑だったり手間がかかったりすると、形骸化しやすいです。
ここでは、このような課題を解消し、安全かつスムーズに特権ID管理を行うポイントを4つ紹介します。
- 特権IDを使用できる人を最小限に限定する
- 特権IDの使用者を識別する
- パスワード管理の厳格化と認証強化をセットで行う
- ログを取得し、安全に保存する
4つのポイントについて詳しく解説します。
特権IDを使用できる人を最小限に限定する
前述の通り、特権IDは、該当環境におけるほぼすべての操作を実行できる強力な権限です。
この強力な権限が悪用されるリスクを低減するためには、「業務で使うかもしれない」といった曖昧な理由での付与は避けるべきです。基本的には、「日々の業務でどうしても特権IDが必要となる特定のユーザー」に限定して権限付与するルールを徹底しましょう。
申請のたびに権限を付与する必要があるため、一見すると管理の手間が増えるように思えるかもしれません。
しかし、アカウントの付与を最小限に抑えることは、結果として定期的な棚卸しの効率化に役立ちます。
さらに、万が一不審な動きや設定ミスが見つかった際にも、原因をスピーディーに突き止められるという実務上の大きなメリットもあります。
特権IDの使用者を識別する
特権IDを複数人で共有していると、万が一何か問題が発生した際に、誰が作業していたのかの特定が難しくなります。
そのため、基本的には特権IDの共有は避けるべきです。どうしても共有型の特権IDが必要な場合は、申請したユーザーと実際の利用者を紐付け、操作の主体を識別できる仕組みを構築しましょう。
なお、特権IDの使用を、「いつ」「誰が」「何の目的で」行うのかを明確にするためには、その作業を「誰が承認したのか」についても、監査証拠として漏れなく記録しておくことが重要です。
パスワード管理の厳格化と認証強化をセットで行う
前述の「特権IDが悪用された事例」においては、特権アカウントの認証情報が窃取されたことが原因で被害が発生しました。
認証情報の窃取を防ぐためには、第三者に推測されにくい、複雑な文字列を設定することが欠かせません。
しかし、複雑なパスワードを設定するだけでは、「ブルートフォース攻撃」などによって認証が突破されてしまう可能性があります。
そこで、パスワードの厳格化と併せて、多要素認証(MFA)による認証強化をセットで行うことが重要です。
多要素認証とは、以下の異なる要素の中から2つ以上を組み合わせて本人確認を行う仕組みです。
- 知識情報(パスワードなど)
- 所持情報(スマートフォンなど)
- 生体情報(指紋など)
多要素認証を導入していれば、万が一特権アカウントのパスワードが漏洩してしまったとしても、追加の認証を突破する必要があるため、不正ログインのリスクを低減できます。
ログを取得し、安全に保存する
従業員や内部関係者など、正規に特権IDを利用できるユーザーによる不審な行為を防止するためには、平時からログを取得・監視し、安全に保存しておくことが欠かせません。
継続的にログを記録・監視していれば、仮に特権IDを悪用した不正操作が発生した場合でも、異常をいち早く検知して迅速に対処することができます。
また、インシデントの発生から時間が経過している場合でも、厳格に保存されたログを遡ることで、原因の特定や具体的な操作内容の確認を行うことが可能です。
さらに、「すべての操作ログを記録している」という事実をあらかじめ社内に周知しておくことで、うっかりミスや不正な操作を思いとどまらせる「抑止力」としての効果も期待できます。
特権ID管理はツールの利用が効果的
管理すべき特権IDや対象システムが増えるにつれて、これらを手作業で把握・更新し続けることは極めて困難になります。
なお、適切なアカウント管理は、強大な権限を持つ特権IDに限らず、一般アカウントを含めたすべてのアカウントにおいて重要です。
こうした膨大なアカウントを抜け漏れなく、かつ適切なポリシーに沿って管理するためには、ツールの活用が欠かせません。
例えば、「特権ID管理ツール」を導入することで、申請・承認や、アカウントの自動作成・削除といった一部業務の自動化が可能になります。
これにより、業務の効率化と同時に高度なセキュリティ体制の構築も期待できます。
自社に最適なツールを選ぶ際は、まず以下のような基本的な比較項目を整理し、検討を進めることをおすすめします。
| 比較項目 | 確認すべきポイント |
|---|---|
| 管理対象 | ・サーバー、ネットワーク機器、データベース、クラウドなど、自社が利用する環境に対応しているか |
| セキュリティ機能 | ・パスワードの自動変更やアクセス制御、多要素認証(MFA)など、自社のセキュリティ要件を満たしているか |
| ログ管理・監査機能 | ・ 操作ログの記録形式(テキストログか動画型か)、ログの自動回収や改ざん防止機能が備わっているか |
| 業務効率 | ・申請・承認ワークフローの自動化や、作業後の権限回収など、どの実務作業を効率化できるか |
| 操作性 | ・直感的に操作できる管理画面か、ダッシュボードやレポートの一覧性が高く状況を把握しやすいか |
| 導入形態 | ・対象システムにプログラムを導入する「エージェント型」か、経路上に配置する「ゲートウェイ型」か |
| コスト | ・初期費用やライセンス費用だけでなく、導入後の保守費用といったランニングコストも含めて妥当か |
なお、アカウント管理に役立つツールは、こうした特権ID管理専用の製品にとどまりません。
一般アカウントのライフサイクル(入社から退職までのID管理)や、各システムへのアクセス権限を統合的にガバナンスする「ID管理ツール」など、さまざまなソリューションが存在します。
まずは自社の現在の課題を整理したうえで、上記の比較項目を基準にしつつ、特権ID管理専用ツールを含めた幅広い選択肢の中から自社に最適なツールを検討しましょう。
特権ID管理に役立つLANSCOPEソリューション
特権IDの厳格な管理と運用の効率化を両立するためには、セキュリティツールの活用が欠かせません。
ここでは、特権ID管理の強化に大きく貢献する、サイバーセキュリティブランド「LANSCOPE」の2つのソリューションをご紹介します。
- 内部不正の早期発見と証跡管理を支援する「LANSCOPE エンドポイントマネージャー クラウド版」
- 認証強化とアクセス制御を一元化する「LANSCOPE IDアクセスマネージャー」
それぞれの特徴と、実務でどのように役立つのかを見ていきましょう。
内部不正の早期発見と証拠管理に役立つ「LANSCOPE エンドポイントマネージャー クラウド版」
情報漏洩や不正アクセスといったセキュリティリスクを低減するには、実際に業務で利用されるPCやスマートフォンなどのデバイス(エンドポイント)を適切に管理することが重要です。
「LANSCOPE エンドポイントマネージャー クラウド版」は、PCはもちろん、スマートフォンやタブレットなどのモバイルデバイスも一元的に管理できるIT資産管理・MDMツールです。
本ツールでは、管理対象となるデバイスにおけるアプリ利用やWebサイト閲覧、ファイル操作、Wi-Fi接続などの詳細なログを自動で取得します。「どのPCで」「誰が」「いつ」「どのような操作をしたか」をダッシュボード上で可視化できるため、不審な挙動の監視に役立ちます。
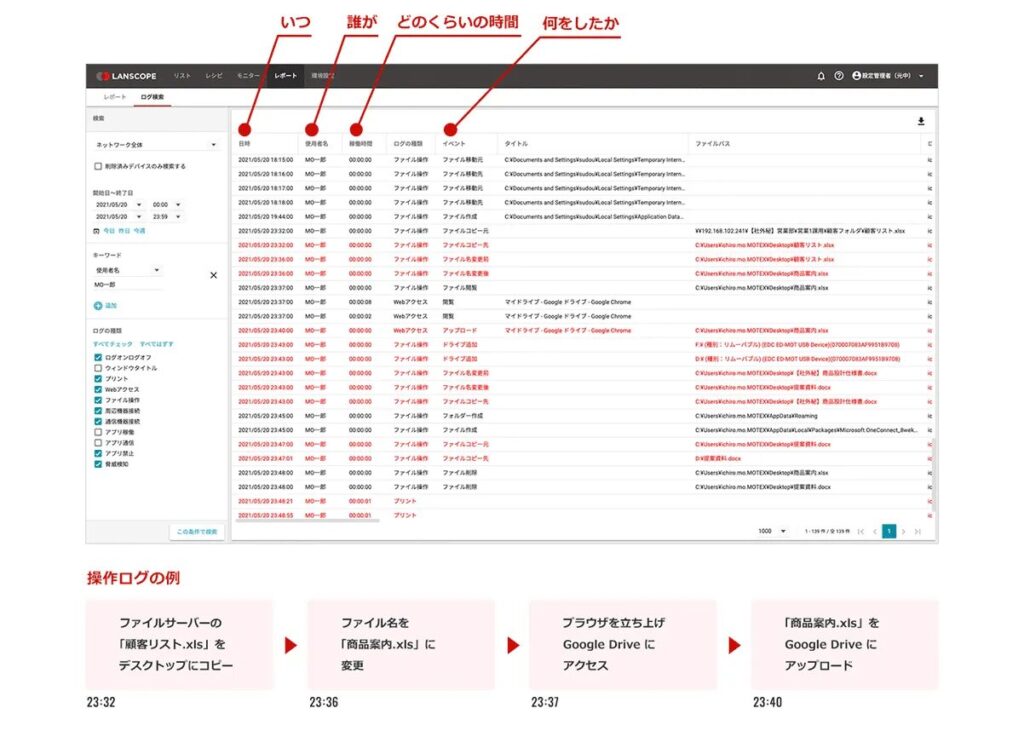
平時から継続してログを記録しておくことは、情報漏洩につながる不審な操作の早期発見や、万が一のインシデント発生時における迅速な原因特定を強力にサポートします。
なお、標準機能で取得した操作ログは2年間保存され、管理画面からの条件検索やCSVファイルでの出力が可能です。
さらに「ログ運用オプション」をご活用いただくことで、最大5年分までログの保存期間を延長できます。
長期にわたる確実な証跡管理(ログの安全な保存)を検討されている企業様にも、最適な選択肢となります。
3分で分かる!
LANSCOPE エンドポイントマネージャー クラウド版
PC・スマホをクラウドで一元管理できる「LANSCOPEエンドポイントマネージャー クラウド版」とは?についてわかりやすく解説します。機能や特長、価格について知りたい方はぜひご活用ください。
認証強化とアクセス制御を効率的に実施する「LANSCOPE IDアクセスマネージャー」
「LANSCOPE IDアクセスマネージャー」は、さまざまなクラウドサービスへのログイン情報を一元化できるクラウド型の認証基盤(IDaaS)です。
本サービスを導入することで、一般ユーザーのアカウントだけでなく、各種サービスに存在する特権ID(管理者アカウント)の作成から削除にいたる「IDのライフサイクル」を統合管理できるようになります。
これにより、管理漏れを防ぎつつ、日々の運用工数を大幅に削減することが可能です。
また、本サービスでは、パスキー認証や多要素認証(MFA)、シングルサインオン(SSO)に加え、接続元のIPアドレスを制限する「アクセス制御」といったセキュリティ機能も提供しています。
これらを活用することで、特権IDを狙った不正ログインやなりすましのリスクを効果的に低減できます。
なお、認証の検証ルールは、ユーザーや利用するサービスごとに柔軟に設定が可能です。業務の利便性を損なうことなく、自社の要件に合わせた最適なセキュリティレベルを維持したい方は、ぜひ「LANSCOPE IDアクセスマネージャー」の導入をご検討ください。
また特にニーズの多い「 Microsoft 365 」のセキュリティ診断は、より低コスト・短期で利用可能な『セキュリティ健康診断パッケージ』をご用意しております。
3分でわかる!
LANSCOPE ID アクセスマネージャー
複雑なID・認証の運用をシンプルにする「LANSCOPE ID アクセスマネージャー」について、特長や活用方法を解説します。
まとめ
本記事では「特権ID管理」をテーマに、その重要性や具体的な管理プロセス、管理時のポイントなどについて解説しました。
本記事のまとめ
- 特権IDとは、システムやネットワーク全体に対して、最上位の権限を持つ特別なアカウントで、言わば「マスターキー」のようなもの
- 特権ID管理とは、「最小限のユーザー」が「必要なタイミング」でのみ特権IDを使用できるように、アカウントの作成から削除にいたるライフサイクルを適切に制御・監視すること
- 特権ID管理の重要性が高まる背景には、万が一のサイバー攻撃による被害の最小化、権限の形骸化に伴う内部不正リスクの低減、マルチクラウド普及による管理対象の急増などが挙げられる
- 特権ID管理を安全かつスムーズに進めるためには、権限付与者の最小化や共有アカウントの個人識別の徹底、認証強化による不正アクセスの防止などが重要
万が一特権IDが侵害されると、重要なデータへのアクセスやシステム設定の変更、ログの消去といった深刻な被害が発生する恐れがあります。
そのため、まずは自社の特権IDを洗い出し、正確に把握することはもちろん、継続的にログを取得し、利用状況を監査・追跡できる環境を整えましょう。
本記事でご紹介した「LANSCOPE エンドポイントマネージャー クラウド版」と「LANSCOPE IDアクセスマネージャー」は、特権ID管理専用のツールではありませんが、組み合わせることで運用の効率化と確実なセキュリティ強化を支援します。
自社に最適な管理体制を築くための第一歩として、ぜひ活用をご検討ください。
なお、特権ID管理に欠かせない「操作ログ」の具体的な活用方法について、実務のポイントをわかりやすくまとめた「操作ログ活用ガイド」をご用意しました。
自社のセキュリティ体制を強化したいと方は、ぜひ下記よりダウンロードしてご活用ください。
【ログ活用の最新トレンド】
これから始める操作ログ活用ガイド
ログ管理の活用シーン、具体的な活用ステップなどを解説。
「取得したログを活用できていない」という担当者様、必見の一冊です。
おすすめ記事