Written by WizLANSCOPE編集部
目 次
エクスプロイトとは、OSやソフトウェアなどの脆弱性(セキュリティ上の欠陥)を突いて不正な動作を行うプログラムを指し、そういったプログラムを利用した攻撃をエクスプロイト攻撃と言います。
エクスプロイトが仕込まれたメールの添付ファイルやWebサイトを閲覧することでエクスプロイトに感染しますが、エクスプロイト自体が何か直接的な被害をもたらすというわけではありません。
あくまで、マルウェアなどを仕掛けるための「足がかり」として機能します。
例えば、エクスプロイトコードが埋め込まれたWebページにユーザーを誘導し、閲覧するとマルウェアがダウンロードされ、不正アクセスや情報窃取が行われます。
こうしたエクスプロイト攻撃から身を守るためには、以下の対策が有効です。
- OSやソフトウェアを最新の状態に保つ
- 不正なWebサイトを開かない・URLをクリックしない
- 高精度なセキュリティソリューションの導入
- 「脆弱性診断」の実施(サイトの運用者向け)
本記事では、エクスプロイト攻撃の概要に加え、その感染経路や手口、有効な対策について解説します。
▼この記事を要約すると
- 近年話題の「ゼロデイ攻撃」も、広い意味ではエクスプロイト攻撃の一種
- エクスプロイトはマルウェアと異なり、基本的に自己増殖せず、直接的な被害をもたらす機能がない
- エクスプロイトキットは、複数のエクスプロイトコードをパッケージ化したもので、ダークウェブ(匿名性が高いWebサイト)で非合法に取得・やり取りされているケースが多い
またエムオーテックスでは、組織のセキュリティ対策が十分であるか?を簡単に診断できる「サイバー攻撃対策チェックシート」をご用意しました。ぜひあわせてご活用ください。
エクスプロイトとは?
エクスプロイトとは、ソフトウェアやアプリケーション、OSなどの脆弱性を突いて不正な動作を行うプログラム(エクスプロイトコード)、もしくはそういったプログラムを利用した攻撃(エクスプロイト攻撃)を指します。
※脆弱性…プログラムの設計ミスや不具合などが原因で起こるセキュリティの欠陥
エクスプロイト=「穴をあけるドリルのようなもの」と考えると、わかりやすいかもしれません。
企業・組織のネットワークはセキュリティが強固なので、容易にはマルウェアに感染させることができません。しかし、エクスプロイトによって脆弱性を突くことで、そこからマルウェアに感染させ、不正アクセスによる情報窃取、システムのデータ改ざん、アカウント権限の乗っ取りなどの被害にあう可能性があります。
エクスプロイトの狙う脆弱性はさまざまですが、特にJavaやMicrosoft Office、Google Chrome、またはそれらのプラグインなど、多くのユーザーが利用するプログラムやソフトウェアを狙う傾向にあります。
近年話題の「ゼロデイ攻撃」も、広い意味ではエクスプロイト攻撃の一種といえるでしょう。
ゼロデイ攻撃とは、まだベンダーが対策や修正を提供していない脆弱性を利用して攻撃を行う手法です。修正プログラムが開発される前の「わずかな期間」を狙う特性から、0-day(ゼロデイ)と呼ばれます。
ゼロデイ攻撃については以下の記事で詳しく解説していますので、ぜひあわせてご覧ください。
エクスプロイトとマルウェアの違い
マルウェアとは、悪意を持って作成されたプログラムやソフトウェア・コードの総称で、主な種類にウイルス、トロイの木馬、ランサムウェアなどがあります。
エクスプロイトとマルウェアは、PCやソフトウェアを通じてターゲットに被害をもたらすプログラムといった点で類似していますが、細かい内容に違いがあります。
▼エクスプロイトとマルウェアの違い
| エクスプロイト | マルウェア | |
|---|---|---|
| 攻撃方法 | 脆弱性を悪用 | 脆弱性の有無は問わない |
| 増殖 | 自己増殖しない | 自己増殖する場合もある |
| 役割 | 攻撃の足がかりとなる | 直接的な被害をもたらす |
例えば、エクスプロイトはOSやソフトウェアなどの脆弱性を狙うことに特化したプログラム・コードなので、脆弱性の存在を前提に成り立っています。一方、マルウェアは脆弱性の有無に関係なく感染し、被害をもたらす点に違いが見られます。
また、エクスプロイトは基本的に自己増殖の機能を持ちませんが、マルウェアの中にはウイルスやワームのように自己増殖によって感染を拡大するものが存在します。
さらに、データの暗号化やシステムの停止といった直接的な被害をもたらすマルウェアに対し、エクスプロイトはマルウェア攻撃等を仕掛けるための、足がかりとして使用されるケースが一般的です。
例えば、ユーザーをエクスプロイトコードが埋め込まれたWebページへ誘導し、閲覧するとマルウェアがダウンロードされ、不正アクセスや情報窃取が行われるといった具合です。
エクスプロイトを助長させる「エクスプロイトキット」と、その入手経路とは
エクスプロイトキット(Exploit Kit)とは、複数のエクスプロイトコードをパッケージ化したものであり、Webサイトの脆弱性を悪用した「マルウェアの自動配布」を目的として、設計されたツールです。
エクスプロイトキットを悪意のあるWebサイトや広告に仕掛けることで、閲覧・クリックしたユーザーのデバイスにて脆弱性を自動的にスキャンし、発見された脆弱性を利用してマルウェア感染などの攻撃を行います。
複雑なプログラミング知識がなくても簡単に攻撃が仕掛けられることから、主にダークウェブで、非合法に取得・売買されているケースが多く見られます。
※ダークウェブ…非常に匿名性が高く、通常の方法ではアクセスできないWebサイト。「盗んだ個人情報」「脆弱性に関する情報」など違法性の高いものが売買されている
さらに近年では、EaaS(Exploit as a Service)というエクスプロイトキットをホスティングし、オンラインで提供するサービスも存在しています。EaaSによって攻撃者は独自サーバーの用意やエクスプロイトを作成する手間なく、サイバー攻撃を簡単に実行することが可能です。
また、攻撃者たちの主なやり取りは「ダークウェブ」が一般的ですが、昨今はメッセージアプリである「Telegram」でやり取りされるケースも出てきています。
Telegramはダークウェブよりも登録や利用が容易で取引の際匿名性が高く、特にプライバシーに重点を置いた利用者からの人気を集めています。合法的に通話やメッセージ通信を二者間で暗号化でき、回線事業者はもちろん第三者はアクセスできないという秘匿性から、注目を集めています。
エクスプロイトの主な感染手口・感染経路
エクスプロイトの主な感染手口、および経路は以下の2つです。
- メールによる、エクスプロイトへの感染
- Webサイトによる、エクスプロイトの感染
ここからはそれぞれの感染手口や経路について解説します。
1.メールによる、エクスプロイトへの感染
エクスプロイト感染経路の多くは、スパムメールやフィッシングメールなど、メールによるものです。
具体的には
- メールに添付したファイルにエクスプロイトを仕込み、開封させて感染させる
- メールに記載したURLをクリックさせ、不正なWebサイトに誘導して感染させる
などがあります。
添付ファイルが開かれるとエクスプロイトが起動し、システムに悪意あるプログラムが侵入します。また、URLをクリックした場合は不正なWebサイトに誘導され、そこから悪意あるコードがダウンロード・実行されます。
近年のフィッシングメールなどは文面に怪しい点が少なく、送信元もうまく偽装しているケースが多いので注意が必要です。
フィッシングメールの特徴や見分け方は以下の記事で詳しく解説していますので、ぜひあわせてご覧ください。
2.Webサイトによる、エクスプロイトの感染
Webサイトを経由してエクスプロイトに感染する場合もあります。
攻撃者はWebサイトにあらかじめエクスプロイトコードを仕掛けておき、そのサイトを訪れたユーザーのデバイスにコードを送り込みます。
Webサイトを閲覧するだけで気がつかないうちに感染してしまうため、防御が難しいとされています。
さらに、大手企業の公式サイトが改ざんされてエクスプロイトコードが仕込まれている可能性もあるため、怪しいサイトの閲覧を回避するだけでは100%被害を防げないという点も、非常に厄介といえます。
エクスプロイト攻撃への対策
エクスプロイト攻撃には以下の対策が有効です。
- OSやソフトウェアを最新の状態に保つ
- 不正なWebサイトを開かない・URLをクリックしない
- 高精度なセキュリティソリューションの導入
- 「脆弱性診断」の実施(サイトの運用者向け)
ここからは、エクスプロイトに有効な4つの対策について解説します。
OSやソフトウェアを最新の状態に保つ
エクスプロイトは、開発後のOS・ソフトウェアに潜む「脆弱性」をついて、感染を仕掛ける脅威です。よって基本的な対策として、OSやソフトウェアを常に最新の状態へ保ち、脆弱性を修正するためのパッチを適用することが有効です。
開発側は脆弱性が発見されると都度修正を行い、ユーザーがその修正版にアップデートすることで、サイバー攻撃のリスクを軽減できます。
利用者は更新漏れが発生しないよう、自動アップデート機能を有効にしておくのがおすすめです。
不正なWebサイトを開かない・URLをクリックしない
少しでも不審な点があるWebサイトは開かず、身に覚えのないメールに記載されているURLもクリックしないようにしましょう。
先ほども説明しましたが、エクスプロイトの主な感染経路は、Webサイトの訪問やメールに記載されているURLです。
▼偽サイトやメールを見分けるポイント
- 日本語に不自然な表記はないか
- URLは正規のものか(企業名のスペルは正しいか、「.co.jp」などドメインは正しいか等)
- SSL化されているか
- メール送信元は不自然でないか
高精度なセキュリティソリューションの導入
根本的な対処方法として、セキュリティソリューションの導入も有効です。
具体的には
- 端末やサーバーを感染から守る「アンチウイルス」「EDR」
- ネットワークへの不正侵入の検知する「IDS/IPS」
- WEBアプリケーションを保護する「WAF」
- ネットワーク全体を監視する「NDR」「SIEM」
などが挙げられます。
例えば、エクスプロイト攻撃やマルウェア感染の起点となるPCやサーバー機器には、脅威の侵入を検知・ブロックする「アンチウイルス」のようなエンドポイントセキュリティが欠かせません。
また万一、エクスプロイト攻撃を受けてPCにマルウェアが感染した場合、侵入後でも脅威の検知や駆除を行える「EDR」も、併せて導入したいところです。
エムオーテックスでは、AIを活用した業界最高峰のアンチウイルス「LANSCOPE サイバープロテクション」を提供しています。またアンチウイルスとセットで導入可能な、EDR「Aurora Focus」もおすすめです。
さらにネットワーク全体の不審な通信を検知し、アラート通知や遮断などの対策が行える「IDS/IPS」「NDR」「SIEM」なども、エクスプロイト攻撃に効果的なソリューションです。
エムオーテックスでは、ネットワーク全体の異常を監視し、AIの自動学習機能にて速やかに検知・遮断するNDR「Darktrace(ダークトレース)」も提供しております。
関連ページ
「脆弱性診断」の実施(サイトの運用者向け)
脆弱性診断とは、システムやネットワークなどを専門家が調査し、脆弱性などのセキュリティホールを洗い出してくれるサービスです。
サイト運営者側が定期的に診断を受けることで、脆弱性を早期発見し、エクスプロイトをはじめサイバー攻撃を未然に防ぐことが可能となります。
LANSCOPE プロフェッショナルサービスでは、お客様のサーバーやネットワーク・アプリケーションの脆弱性を明らかにする「脆弱性診断」を提供しています。経験豊富なエキスパートが、お客様の利用環境に潜む脆弱性・セキュリティリスクを洗い出し、改善方法をご提案することで、効率的な脆弱性対策を実現することが可能です。
エクスプロイト対策ならLANSCOPEサイバープロテクション
「LANSCOPE サイバープロテクション」では、エクスプロイト攻撃に起因するマルウェア感染から、皆さまの大切なPCや情報資産を守る、2種類のAIアンチウイルスを提供しています。
▼2種類のアンチウイルスソリューション
- アンチウイルス ✕ EDR ✕ 監視サービスをセットで利用できる「Aurora Managed Endpoint Defense」
- 各種ファイルに対策できる次世代型アンチウイルス「Deep Instinct」
1.アンチウイルス✕EDR✕監視サービスをセットで利用可能な「Aurora Managed Endpoint Defense」
「Aurora Managed Endpoint Defense」は、アンチウイルスとEDRを併用し、エンドポイントを内外から保護するセキュリティソリューションです。
例えば、「アンチウイルスとEDRを両方使いたい」「できるだけ安価に両機能を導入したい」「EDRの運用に不安がある」などのニーズをお持ちの企業の方には、エンドポイントセキュリティを支援する「Auroraシリーズ」の導入が最適です。
「Auroraシリーズ」では、以下の3つのサービスをお客様の予算や要望に応じて提供します。
- 最新のアンチウイルス「Aurora Protect」
- EDR「Aurora Focus」
- EDRを活用した監視サービス「Aurora Managed Endpoint Defense」
高精度なアンチウイルスとEDRの併用が可能となり、セキュリティの専門家が24時間365日体制で監視を行うことで、マルウェアから確実にエンドポイントを守ります。
アンチウイルスのみ、またはアンチウイルス+EDRのみの導入など、柔軟な対応も可能です。詳細は以下のページをご覧ください。
2. 各種ファイルに対策できるNGAV「Deep Instinct」
以下のニーズをお持ちの企業・組織の方は、AIのディープラーニング技術を活用し、未知のマルウェアを高い精度でブロックする、次世代型アンチウイルス「Deep Instinct」がおすすめです。
- 未知のマルウェアも検知したい
- 実行ファイル以外のファイル形式(Excel、PDF、zipなど)にも対応できる製品が必要
- 手頃な価格で高性能なアンチウイルスを導入したい
近年の攻撃者は、セキュリティ製品から検知を逃れるため、実行ファイルだけでなくExcelやPDF・zipなど、多様な形式のマルウェアを仕掛けてきます。
ファイル形式を問わず対処できる「Deep Instinct」であれば、多様な形式のマルウェアを形式に関係なく検知可能です。
また、手ごろな価格設定も魅力です。詳細は以下よりご覧ください。
平時からの備えを支援するインシデント対応サービス
「マルウェアに感染したかもしれない」「Webサイトへの不正ログインの痕跡が見つかった」など、緊急対応が必要になった際の相談先は決まっていますか。
インシデントが発生してから対応方法や依頼先を検討し始めると、初動対応が遅れ、被害の拡大や事業継続への影響につながる恐れがあります。
こうした事態に備えるためには、平時からの準備が欠かせません。
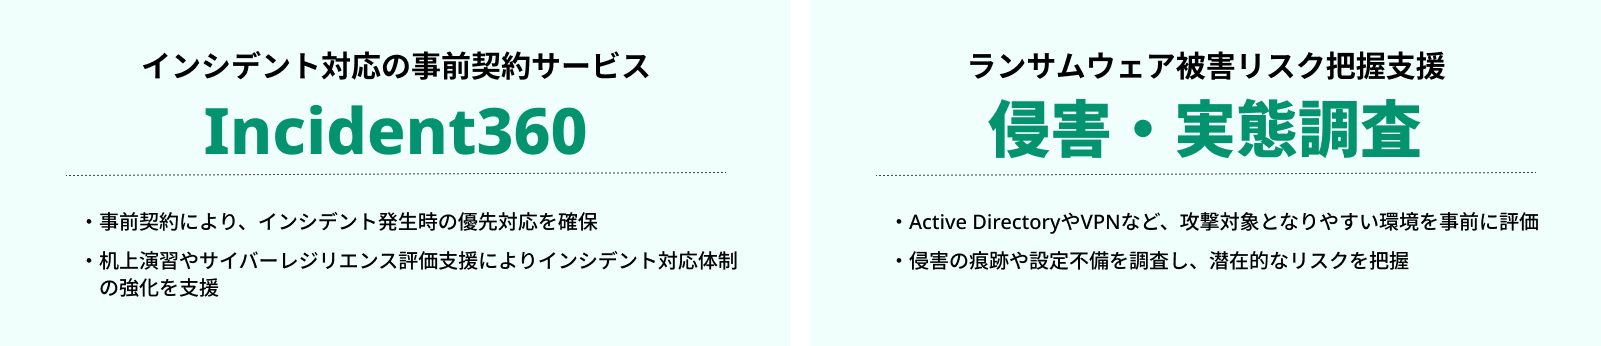
そこで本記事では、平時からのインシデント対応を支援する「Incident360」と「侵害・実態調査」を紹介します。
「Incident360」は、インシデント対応を支援する事前契約サービスです。
事前契約により、インシデント発生時の優先対応を確保するとともに、迅速な初動対応を支援します。
さらに平時には、セキュリティコンサルタントによるIR(インシデントレスポンス)プランやサイバーレジリエンス評価のレビューを実施し、その結果を基にした机上演習を通じて、インシデント対応体制の強化を支援します。
また、「侵害・実態調査」では、ランサムウェア攻撃で狙われやすいActive DirectoryやVPNを対象に、リスクや侵害痕跡を特定します。
過去の侵害痕跡や被害の可能性を確認する「侵害調査」と、予防を目的として環境を評価する「実態調査」の2種類から選択でき、調査結果はレポートとして提供します。
サイバー攻撃が高度化・巧妙化する現在、被害を最小限に抑えるためには、平時からインシデント対応体制を整えておくことが重要です。
万が一に備え、平時からのインシデント対応体制の構築をご検討ください。
まとめ
今回は、エクスプロイトとはなにか、感染経路や手口、有効な対策について解説しました。
▼本記事のまとめ
- エクスプロイトとは、ソフトウェアやアプリケーション、OSなどの脆弱性を突いて不正な動作を行うプログラム(エクスプロイトコード)、もしくはそういったプログラムを利用した攻撃(エクスプロイト攻撃)のこと
- 近年話題の「ゼロデイ攻撃」も、広い意味ではエクスプロイト攻撃の一種
- エクスプロイトはマルウェアと異なり、基本的に自己増殖せず、直接的な被害をもたらす機能がない
- エクスプロイトキットは、複数のエクスプロイトコードをパッケージ化したもので、ダークウェブ(匿名性が高いWebサイト)で非合法に取得・やり取りされているケースが多い
- エクスプロイトの主な感染手口および感染経路として「メール」「Webサイト」がある
- エクスプロイト攻撃には「OSやソフトウェアを最新の状態に保つ」「不正なWebサイト・URLを開かない」「セキュリティ製品の導入」「脆弱性診断」といった対策が有効
エクスプロイトは、他のさらなる攻撃を仕掛けられるきっかけとなります。またエクスプロイト攻撃の対策は、その他のサイバー攻撃対策としても有効であるため、日頃からOSアップデートやセキュリティソフトの導入など、基本的なセキュリティ対策をしっかりと行っていきましょう。
またエムオーテックスでは、組織のセキュリティ対策が十分であるか?を簡単に診断できる「サイバー攻撃対策チェックシート」をご用意しました。ぜひ合わせてご活用ください!
おすすめ記事